今天在网上,围观了一个极其惨烈且典型的“运维翻车现场”。一个原本只是普通的业务代码报错,却因为配置疏忽,直接演变成了把底层机密“底裤都脱掉”的安全生产事故。
这也给所有做 Web 开发和运维的朋友们敲响了警钟。
现场直击:一个除法引发的“惨案”
事故的起因其实非常常见。用户在访问该网站的 /user(用户中心)路由时,页面突然崩溃,前端直接喷出了大大的报错信息:
Whoops \ Exception \ ErrorException (E_WARNING)
Division by zero
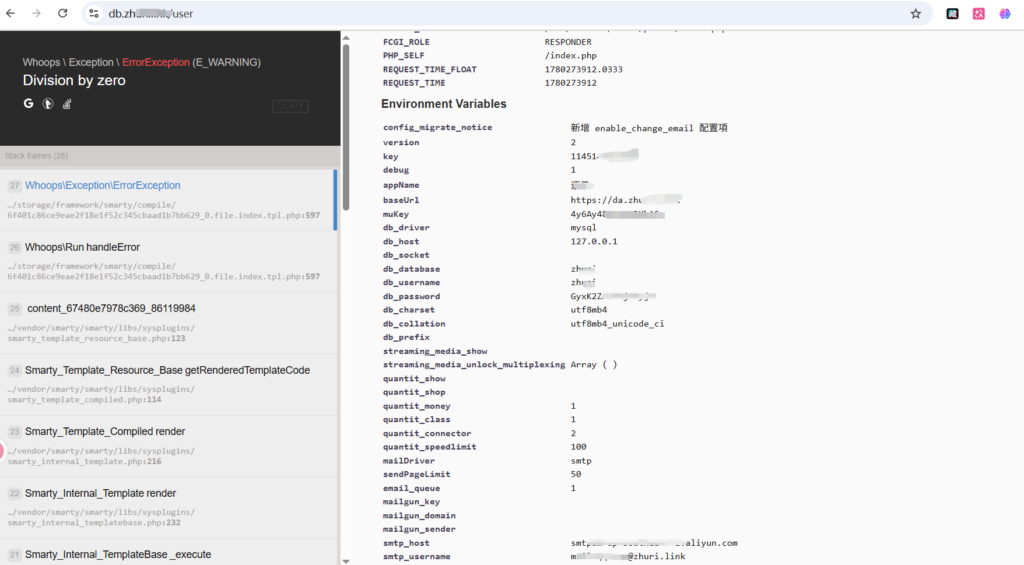
从业务逻辑上猜测,这大概率是系统在渲染用户主页时,需要计算类似“剩余流量比例”、“套餐天数百分比”或“带宽使用率”的数据。结果因为某个新用户或者特定用户的总额度(分母)为 0 且程序没有做防御性判断,导致了典型的除零错误。
在这个报错页面的右侧,系统的环境变量、数据库配置、物理路径被毫无保留地打印了出来,直接进入了“全裸”状态。
一、 为什么会暴露出明文机密?
导致这种“裸奔”现象的核心原因通常有三个:
1. 混淆了“开发环境”与“生产环境”
在软件开发阶段,程序员需要知道精确的报错行数、堆栈调用以及当前的环境变量,才能快速定位 Bug。图中使用的报错组件叫 Whoops(一个 PHP 的漂亮错误页插件)。
- 在开发阶段: 开启它是神器。
- 在生产阶段(正式上线): 忘记关闭它就是灾难。这位站长直接把开发环境的配置(
debug = 1)带到了公网上。
2. 报错框架的“太贴心”设计
像 Whoops 这种现代框架,为了方便调试,默认会把当前进程中的 $_ENV(环境变量)和 $_SERVER 数组全部打印出来。而很多现代 Web 框架(如 Laravel、ThinkPHP 等)恰恰习惯把数据库密码、API 密钥等高危机密存放在环境配置(.env 文件)中。两相结合,只要程序一报错,所有机密就会被一并打包“奉送”。
3. 缺乏自动化上线检查
中小型网站或个人站长往往采用“纯手动更新”(比如通过 FTP 或宝塔面板直接改线上文件)。这种纯人工操作极易遗漏配置文件的修改,完全没有经过自动化测试(CI/CD)的拦截。
二、 正规的网站如何避免这种问题?
要彻底杜绝这类安全事故,业界有一套标准的安全防护体系。
1. 严格分离环境配置(最核心)
正规开发会严格遵守“代码与配置分离”的原则。
- 代码仓库里不包含任何密码: 无论是私有还是公开的代码库,绝对不能写入明文密码。
- 线上生产环境强制关闭 Debug: 在生产服务器的配置文件中,强制设置
APP_DEBUG = false或debug = 0。
2. 实施统一的错误捕获与自定义拦截(降级显示)
当线上网站发生故障(比如除零错误、数据库断开)时,程序不应该直接崩溃给用户看,而是应该建立兜底机制:
- 对内记录: 把详细的错误堆栈、敏感变量写入服务器本地的加密日志文件(Log),或者传输到专门的日志服务器(如 ELK、Sentry)。
- 对外隐藏: 拦截所有具体错误,只给访问者展示一个统一的、毫无技术细节的友好页面(例如:“服务器开小差了,请稍后再试” 或标准的 500 错误页)。
3. 使用专业的密钥管理服务(高级防护)
对于中大型企业,数据库密码甚至不会以明文形式存在服务器的配置文件里,而是托管在类似 AWS Secrets Manager、HashiCorp Vault 或阿里云凭据管家等密钥管理服务中。程序运行时动态加密获取,定期自动轮换密码。
4. 自动化安全扫描(代码审计)
在代码合并或发布上线前,通过自动化工具(如 SonarQube 或各种 SAST 扫描器)进行安全审计。如果发现代码中含有 debug=1 或者 .env 文件被公开发布,系统会自动拒绝上线。
结语
互联网没有隐私,对服务器而言更是如此。很多时候,击垮一个系统的往往不是多么高明的高科技黑客攻击,而仅仅是一个忘记改回 0 的调试参数。保持对生产环境的敬畏,是每一个技术人应有的基本修养。
 ixdongqing