在 VMware vCenter 的日常运维中,最让人头疼的不是复杂的架构设计,而是那些静默数年、悄然爆发的“定时炸弹”。
近期经历了一次由于 Machine SSL 证书过期 引发的连环故障:Web 端彻底瘫痪(报 500 或拒绝连接),同时远程 SSH 通道也因底层服务死锁而拒绝 root 登入。
本文将完整记录这次从“套娃死循环”中强行破局的修复全过程,供各位同行收藏备查。
一、 故障现象与原因分析
一切始于 vCenter 网页端突发的无法访问。通过浏览器查看该站点的 SSL 证书详情,可以清晰看到硬伤所在:
- 证书截止日期:2026 年 5 月 30 日(此时已处于过期状态)。
为什么连 SSH 远程都会一起拒绝登录?
在 vCenter 7.0+ 架构中,一旦 Machine SSL 证书过期,底层的单点登录(SSO)和目录服务(vmdir)会直接崩溃。而 VCSA 的远程 SSH 认证模块(PAM)深度依赖这些底层服务进行账号和状态校验。服务死锁后,远程 SSH 就会表现为:输入正确的 root 密码,依然瞬间报错 Access denied 并强制断开连接。
Web 进不去,SSH 连不上,系统陷入了经典的“套娃死循环”。要打破这个僵局,我们必须绕过网络层,切换到物理本地通道。
二、 终极破局与修复步骤
阶段一:通过 ESXi 接管本地控制台 (DCUI)
远程网络通道既然关上了,我们就必须借助宿主机的力量。
请先登录托管这台 vCenter 虚拟机的物理 ESXi 主机的网页端。在虚拟机列表中找到 vCenter 实例,点击打开浏览器控制台或使用 VMRC。
此时,你应该能看到 vCenter 蓝黑相间的经典控制台界面(DCUI)。
在大屏幕前按下键盘的 F2 键,尝试输入 root 账户和密码。
💡 运维避坑提示:如果此时提示
Password Expired,系统会强制要求你当场输入一次旧密码并修改新密码。如果提示密码错误或彻底锁死,则需要重启虚拟机并在 GRUB 引导菜单中加init=/bin/bash参数进入单用户模式强行重置,此处不再赘述。
阶段二:开启 SSH 与 BASH Shell
成功通过 F2 验证进入系统配置菜单后,我们需要把救命的通道重新打开。
利用键盘方向键找到 Troubleshooting Mode Options(故障排除模式选项)并敲回车。
将 Enable SSH 的状态修改为 Enabled。
将 Enable VCSA Shell(或 Bash Shell)的状态修改为 Enabled。
修改完成后,连续按 Esc 键退出菜单,回到初始的蓝黄界面。
此时,在当前控制台界面按下 Alt + F1 组合键(Mac 键盘可能需要 Fn + Option + F1)。屏幕会切到纯黑色的 Linux 终端,看到 login: 提示符后,输入 root 账户及密码,成功切入底层 Shell 环境!
阶段三:一键重置全量内置证书
只要在控制台或 SSH 中拿到了 # 号输入提示符,主动权就重新回到了我们手里。
VMware 官方在系统内内置了极其强大的证书管理工具,我们直接运行以下命令:
Bash
/usr/lib/vmware-vmca/bin/certificate-manager界面加载后,系统会弹出一行菜单,请亲手输入数字 8 并回车。数字 8 代表 Reset all Certificates(重置所有证书),这是应对证书过期最干净、最彻底的特效药。
接下来,系统会提示你输入单点登录(SSO)的管理凭证,请输入管理员账户和密码:
- 账号:
administrator@vsphere.local - 密码:[输入你的 SSO 密码]
随后,程序会要求你输入一系列证书生成基础信息(如国家、组织等)。大部分选项直接一路狂按回车保持默认即可,但请务必确保 Hostname 这一项正确填写了当前 vCenter 的静态 IP(例如:192.168.20.200)或正确的 FQDN 域名。
确认无误后,工具会自动利用本地 VMCA 签发全新证书,并自动向底层灌入、强行重启所有瘫痪的 VMware 核心服务。
三、 验证与收尾
整个重置并拉起服务的过程大概需要 5~10 分钟。当看到终端输出提示证书替换成功后,我们可以进行最终验票。
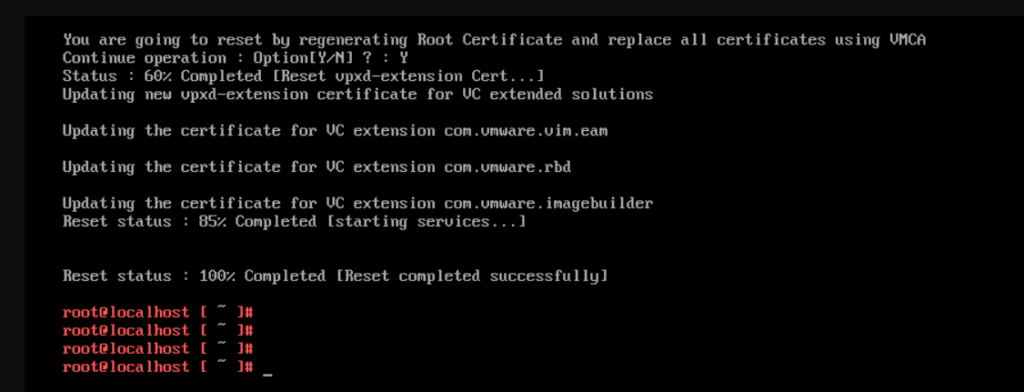
执行以下命令确认所有基础服务已正常常驻运行:
service-control --status --all刷新浏览器,再次访问 vCenter 网页端(https://192.168.20.200),你会发现久违的登录界面已经顺利回归,安全证书的有效期也顺利延展到了未来。
💡 经验总结
- 证书寿命需监控:vCenter 默认的自签名证书有效期通常为 2 年。建议在日历中挂上常驻提醒,或者在日常巡检中通过自动化脚本定期检查证书状态,切忌等过期瘫痪后才仓促应急。
- 本地控制台是安全底线:在任何时候,都不要对 ESXi 宿主机本身或 VCSA 虚拟机的物理控制台失去控制权,它是网络层全灭时唯一的救命稻草。
 ixdongqing