AWS 三层架构部署复盘
架构主线如下:
- 公网流量先进外网 ALB。
- Web 层做Nginx 接入和转发。
- App 层跑应用做复杂任务处理。
- 数据库放在私网最里面。
- 关键组件跨两个 AZ。
架构图如下:

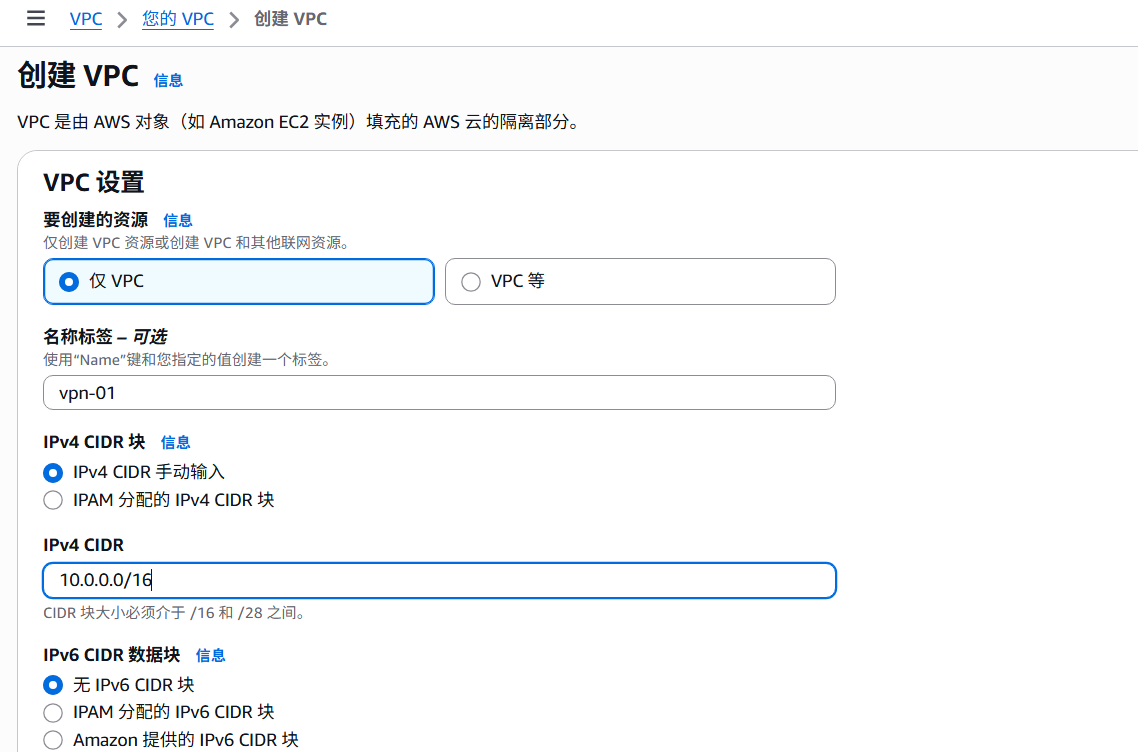
1. 创建 VPC
首先创建 VPC。后续的子网、路由表、网关、ALB、EC2、RDS 都依附于这一层网络基础设施。
2. 创建子网
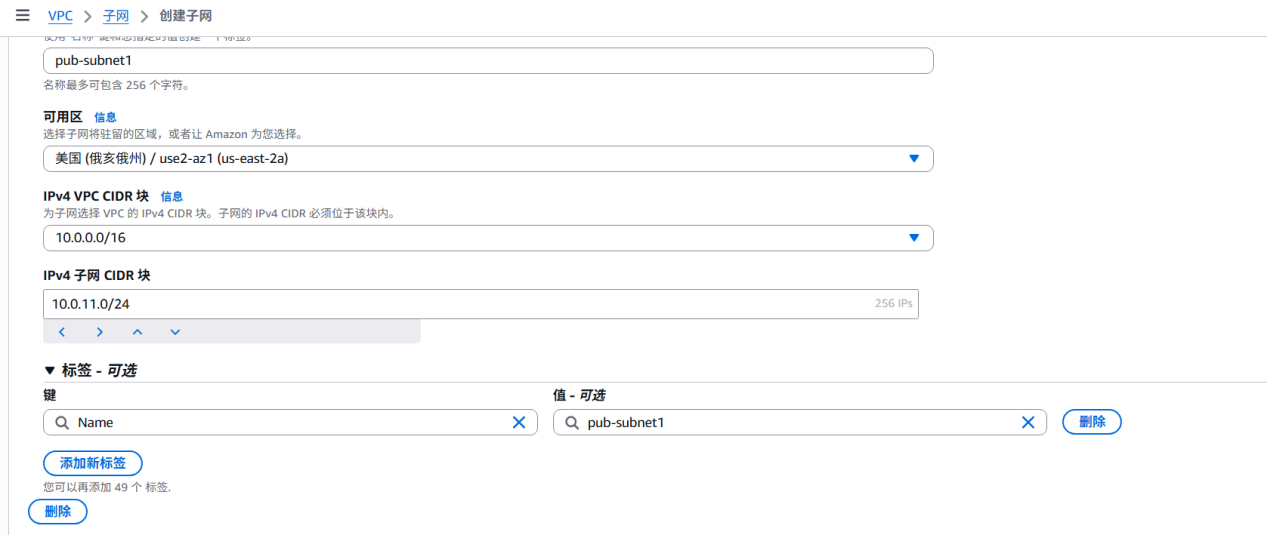
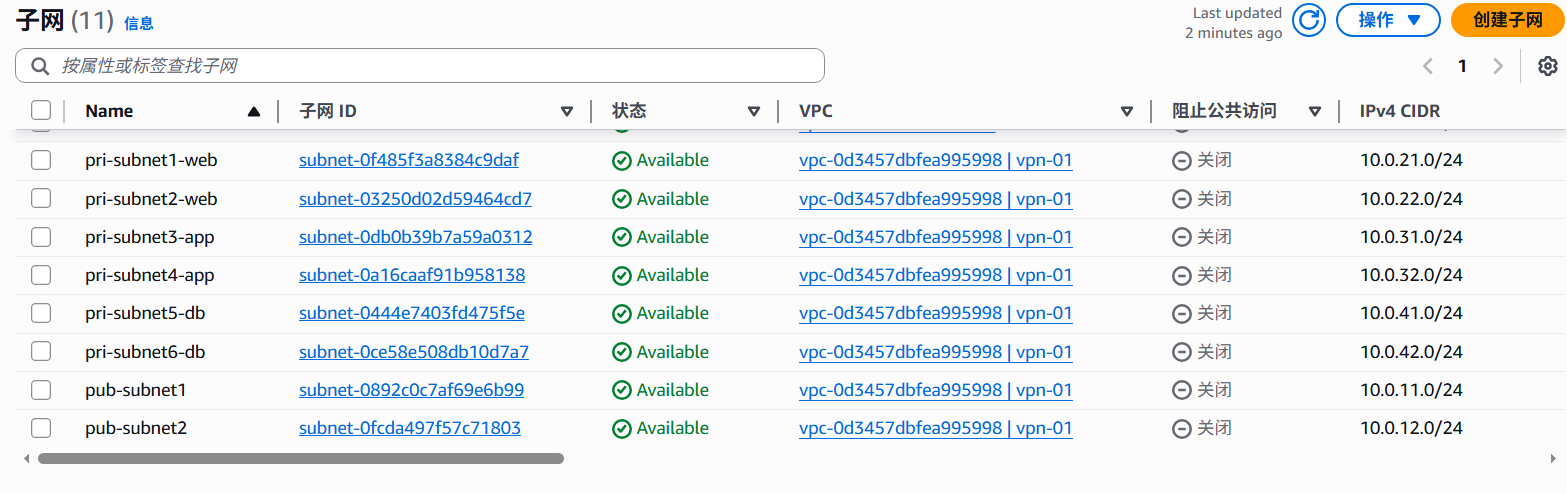
VPC 创建完成后进行子网划分,明确各网络层级所在的网段。
| 层级 | AZ-1a | AZ-1b | 设计目的 |
|---|---|---|---|
| Public | 10.0.11.0/24 |
10.0.12.0/24 |
承载 NAT Gateway 与公网接入依赖 |
| Web | 10.0.21.0/24 |
10.0.22.0/24 |
放 Web EC2,只通过 ALB 对外提供服务 |
| App | 10.0.31.0/24 |
10.0.32.0/24 |
放 App EC2,只接受内网来源 |
| DB | 10.0.41.0/24 |
10.0.42.0/24 |
放 RDS,高隔离,不走公网 |
3. 创建路由表
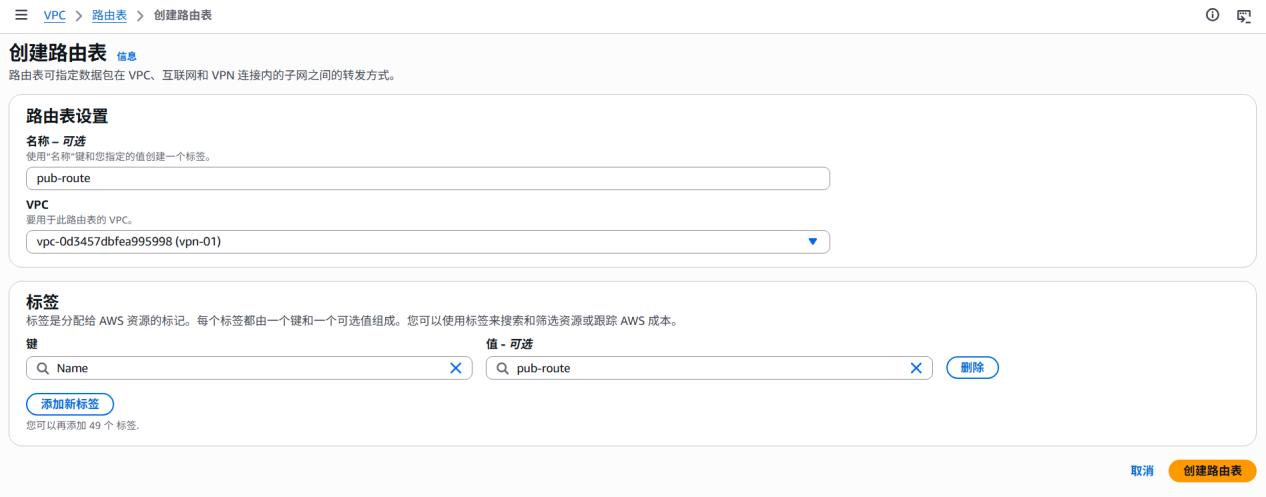
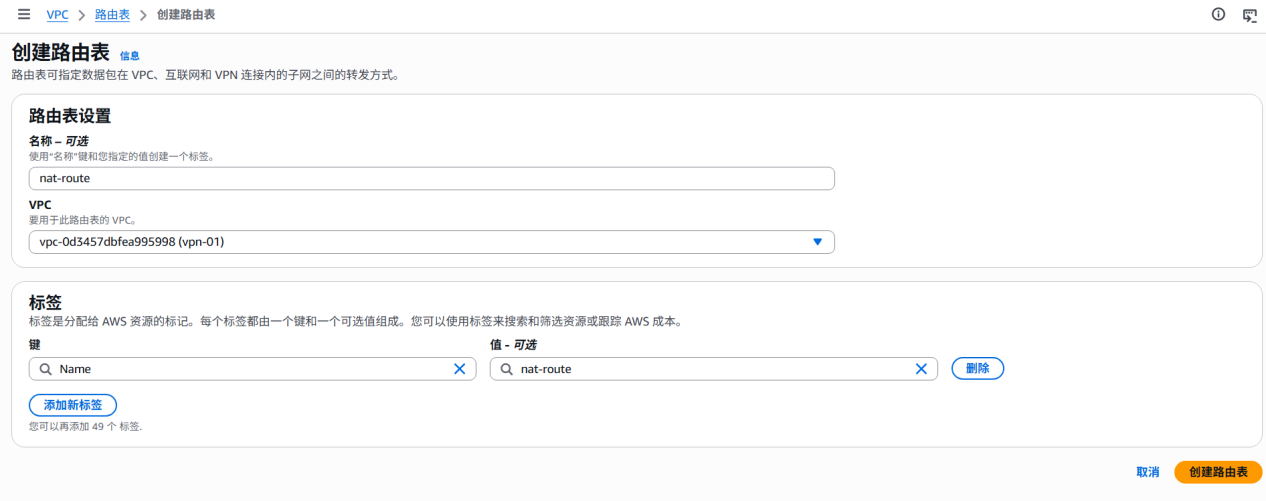
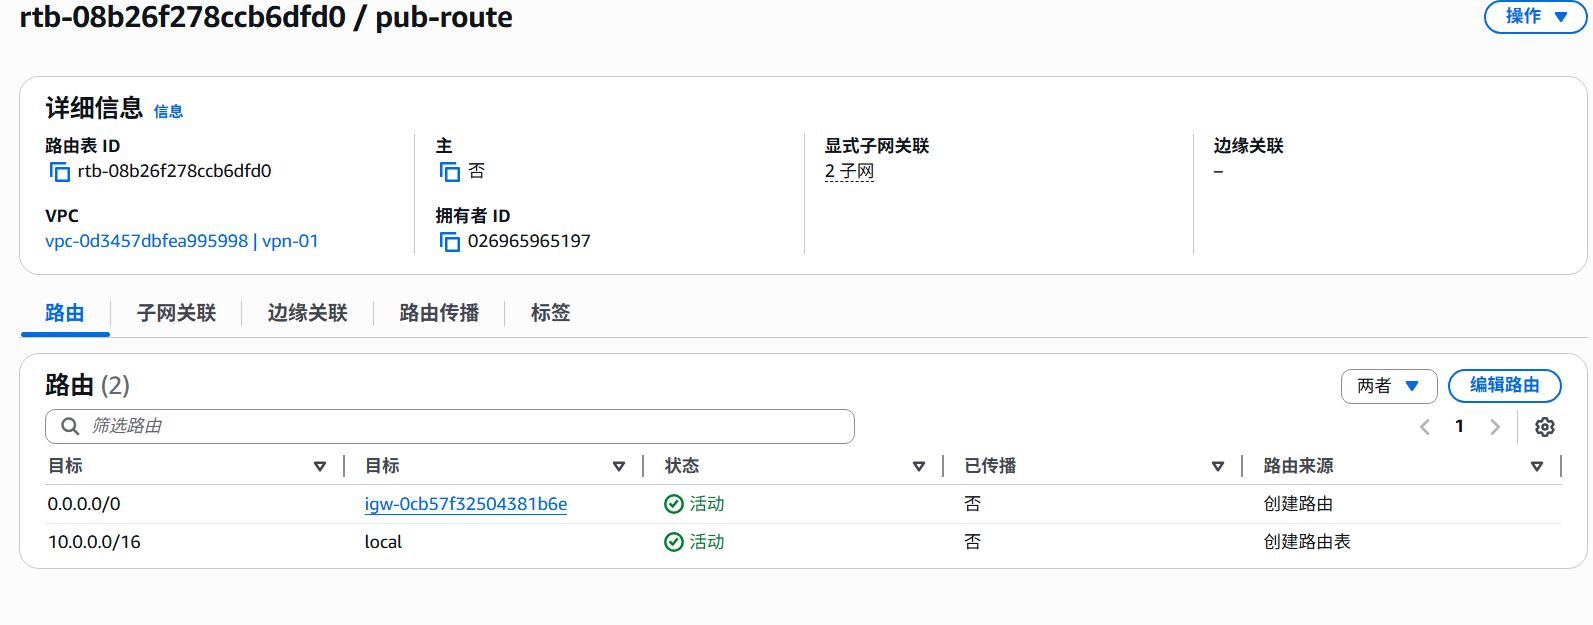
随后创建两套路由表:Pub-route 和 nat-route。公网子网与私网子网的默认路由分别管理,避免网络路径混杂。
4. 关联子网和路由表
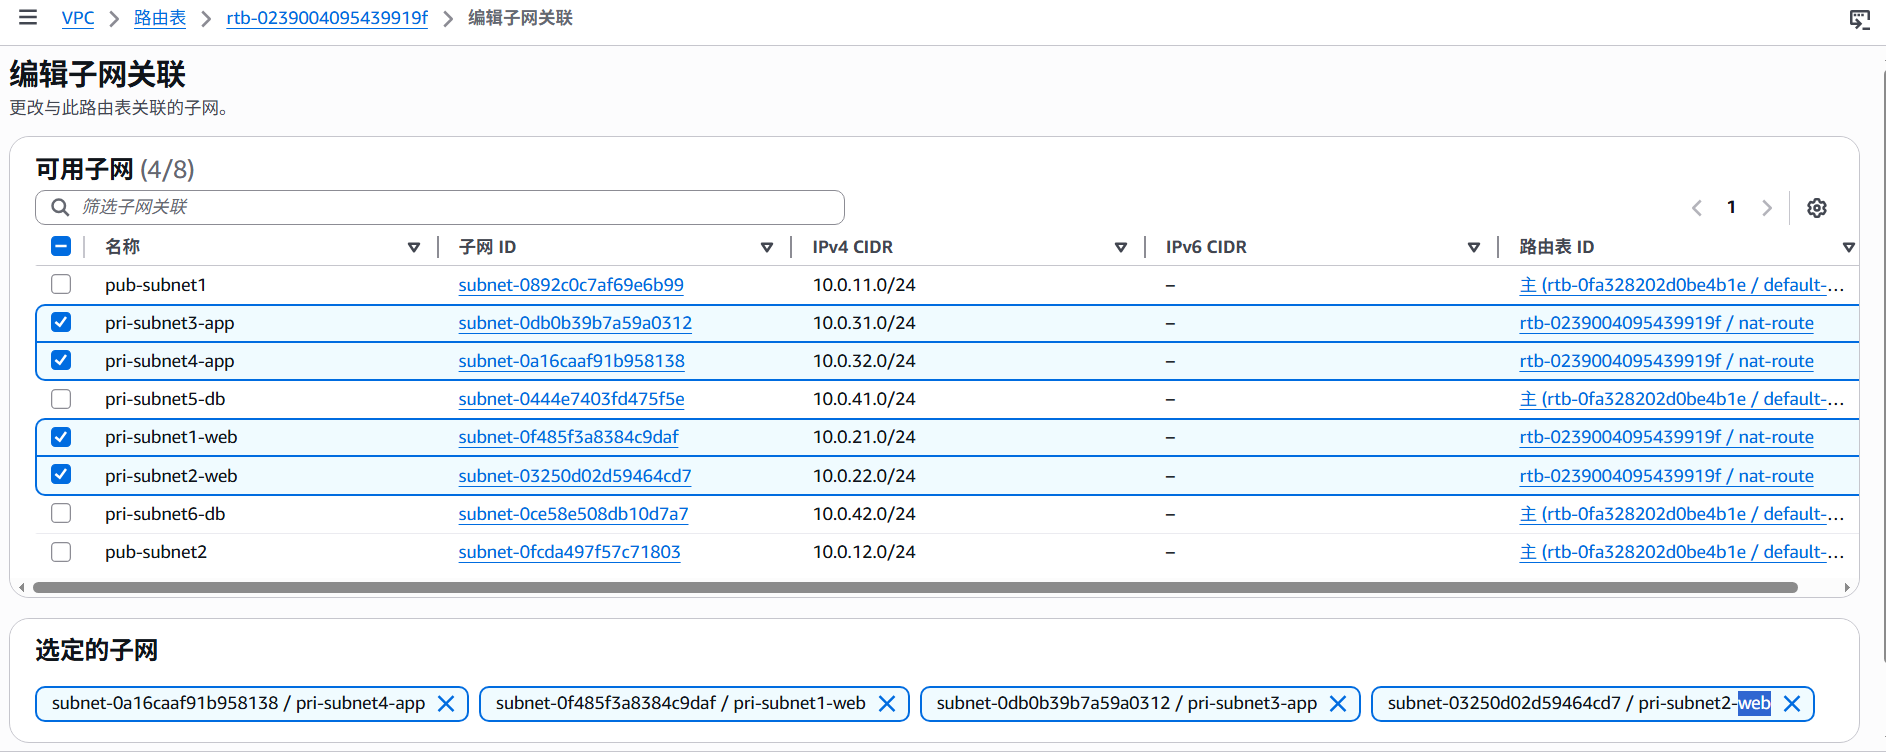
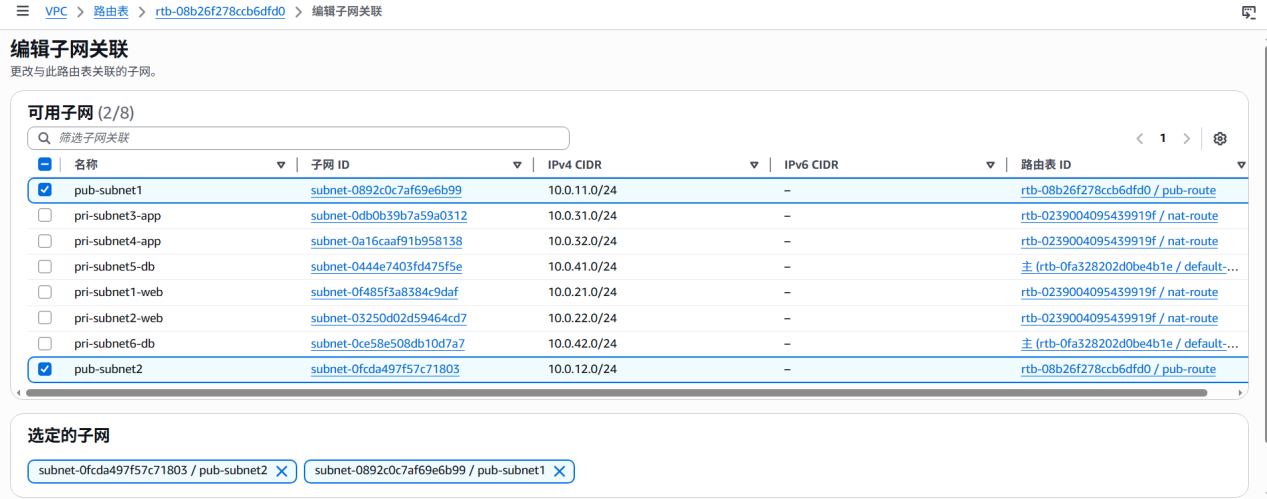
接着做关联:
nat-route关联到私网子网。pub-route关联到公网子网。
这一步用于明确公网与私网子网的流量路径。子网与路由表关系不清晰,后续的 NAT、ALB 和实例出网配置都会受到影响。
5. 部署 Internet Gateway
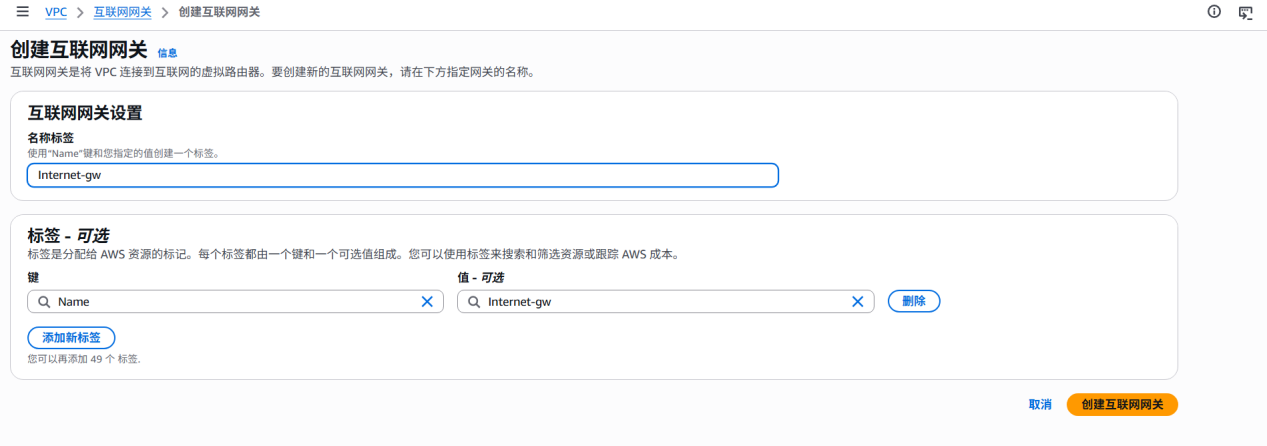
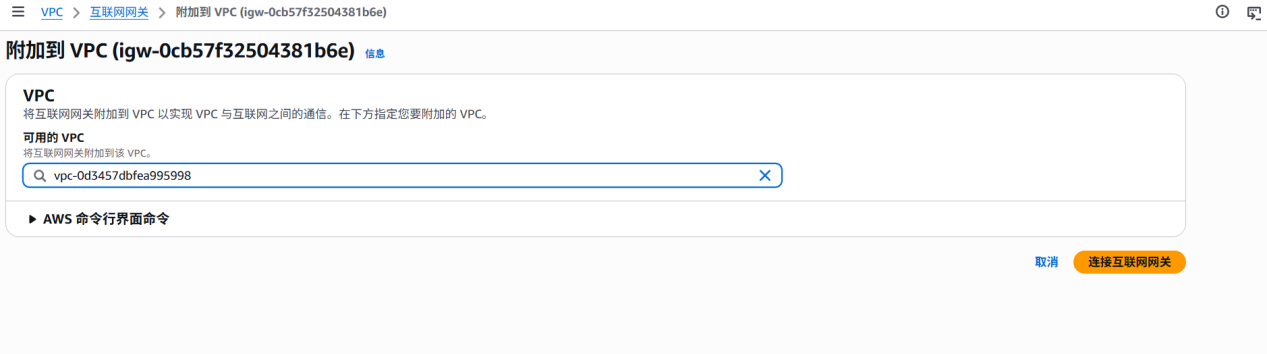
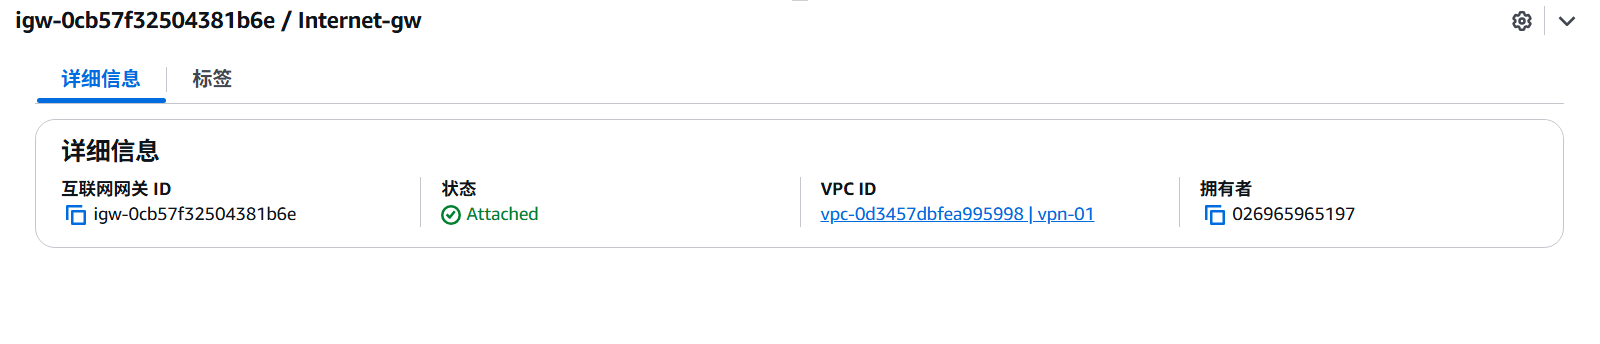
然后创建 Internet Gateway,并附加到 VPC。公网访问路径从这里开始建立。
6. 部署 NAT Gateway
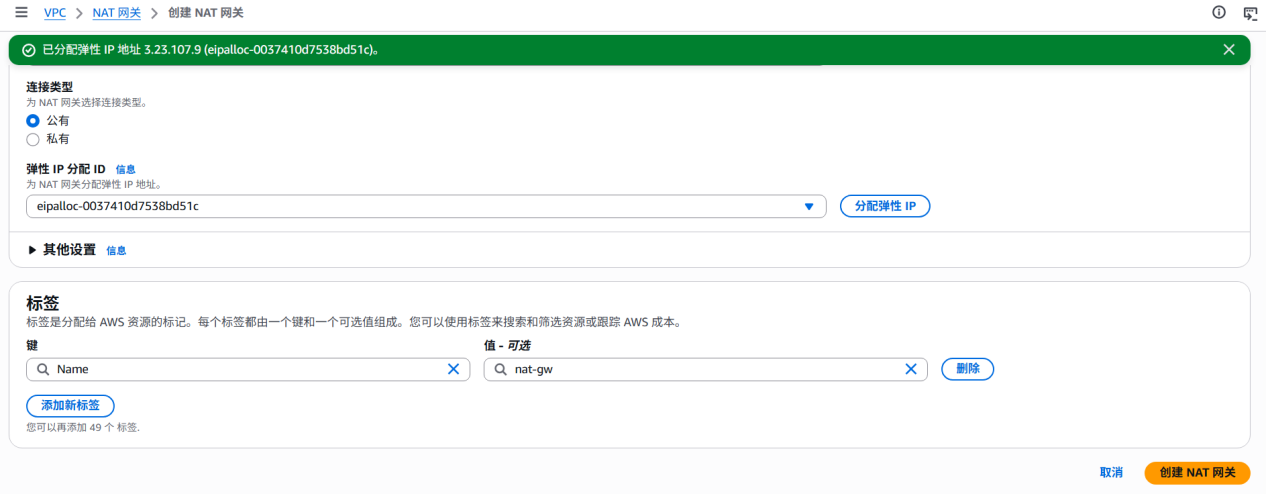
Web 层和 App 层实例不直接绑定公网 IP,而是通过 NAT Gateway 出网。这样可以满足软件安装、系统更新等出网需求,同时避免直接暴露公网访问面。
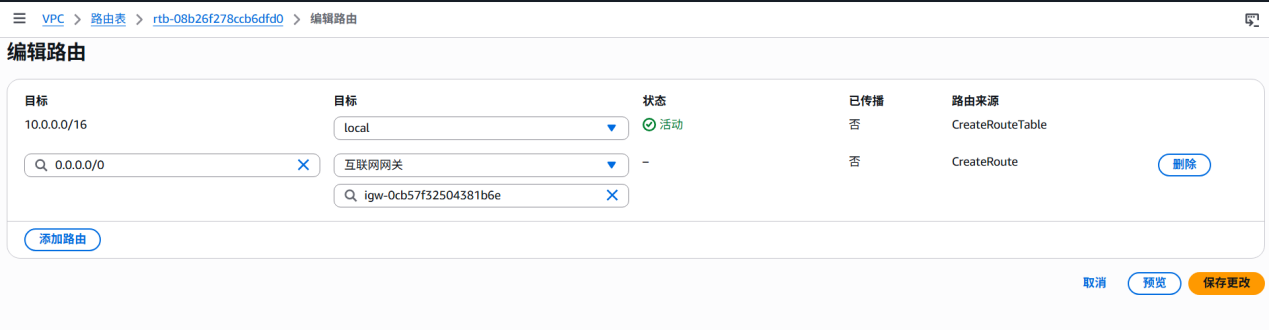
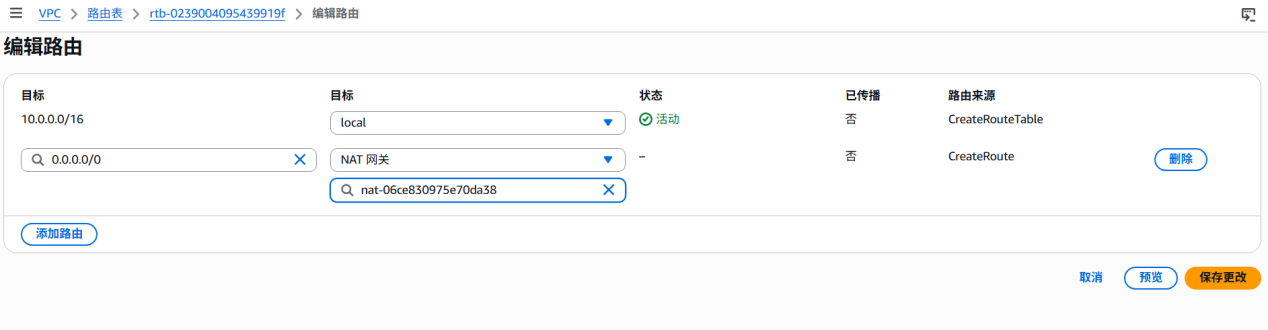
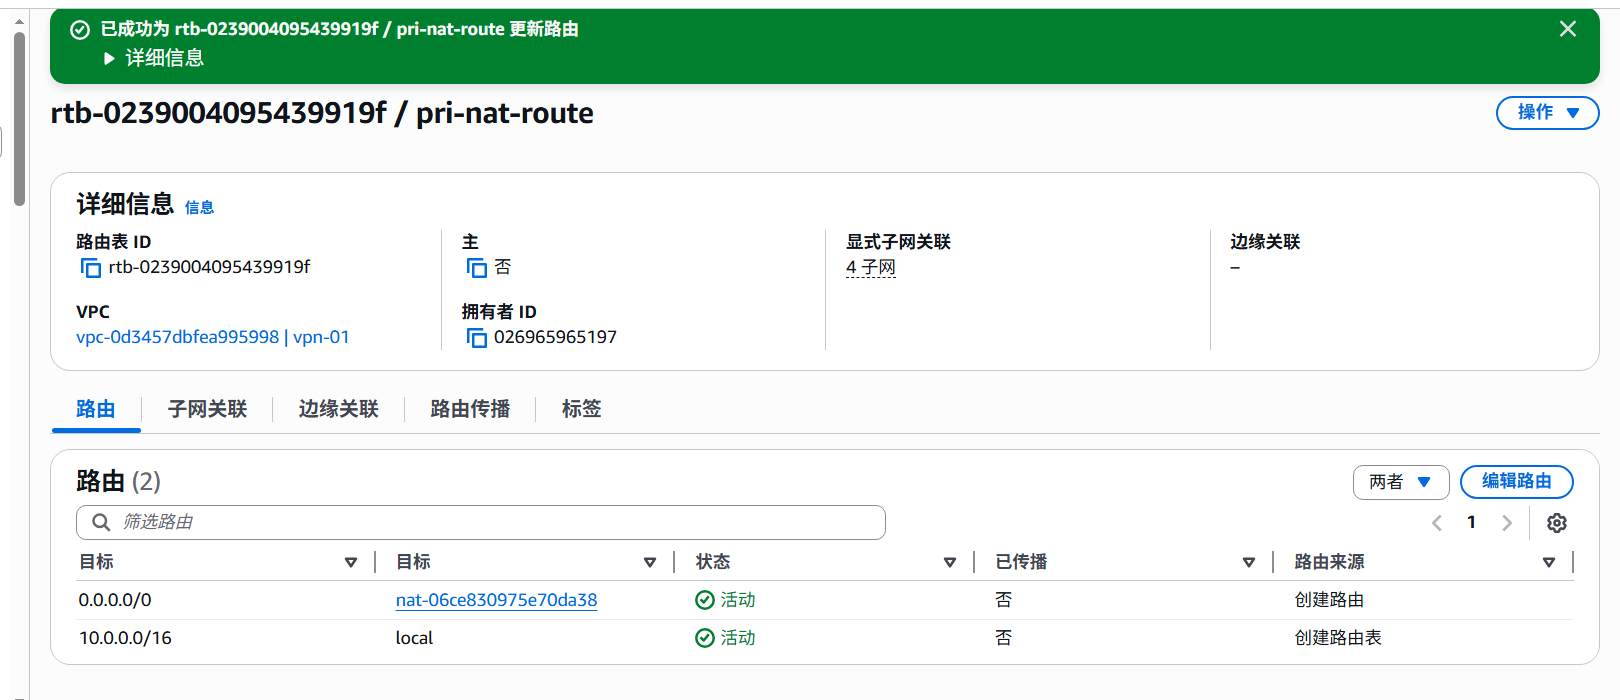
添加路由:
- 给
Pub-route加路由,指向互联网网关。 - 给
nat-route加路由,指向NAT网关。
7. 创建安全组
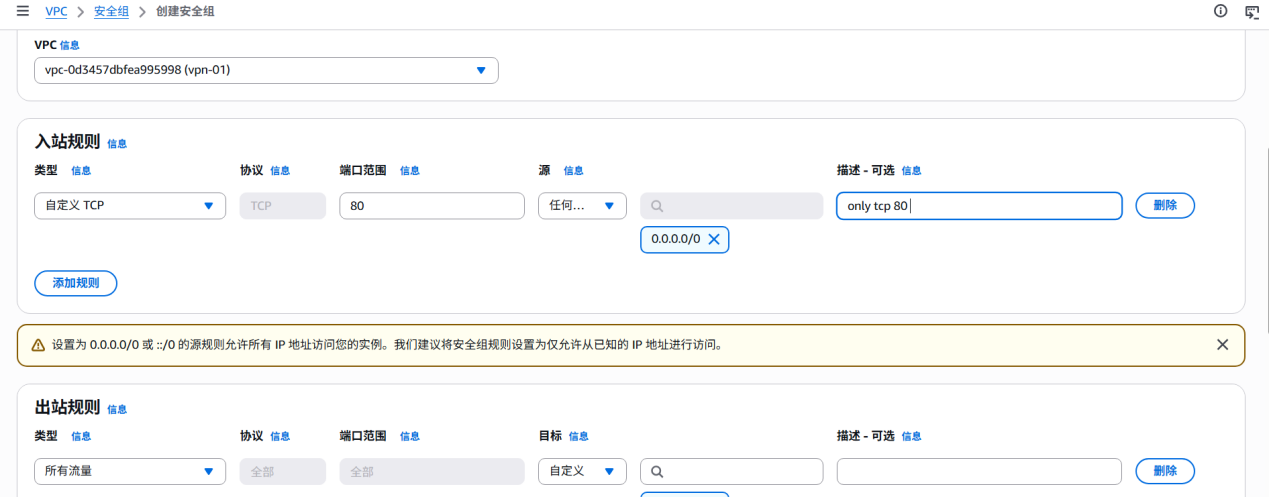
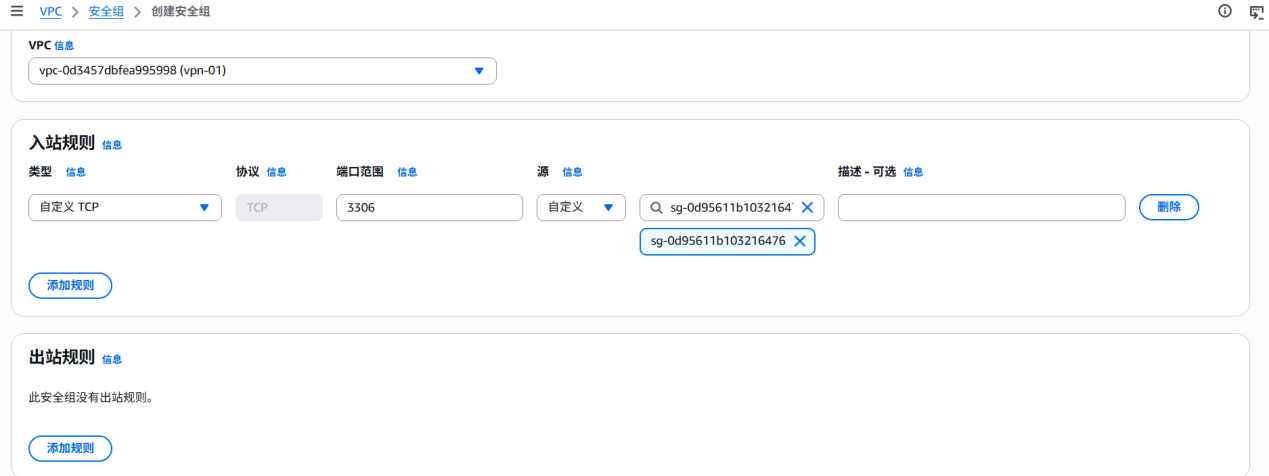
创建四个安全组:alb-sg、web-sg、app-sg、db-sg。
安全边界在资源创建早期就一并定义。规则原则如下:
- ALB 接公网流量。
- Web 只信任 ALB。
- App 只信任内网层。
- DB 只给 App 连。
定义访问源为安全组,所有属于该安全组的实例都能访问。相比直接写固定 IP,这种方式更适合云上资源之间的访问控制。
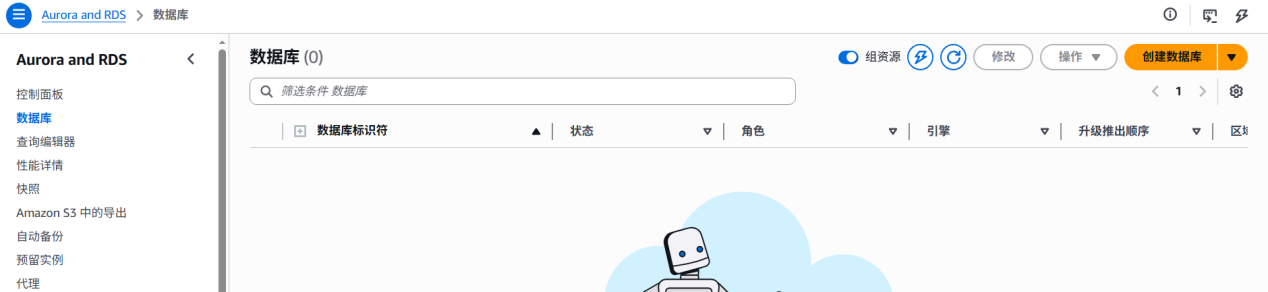
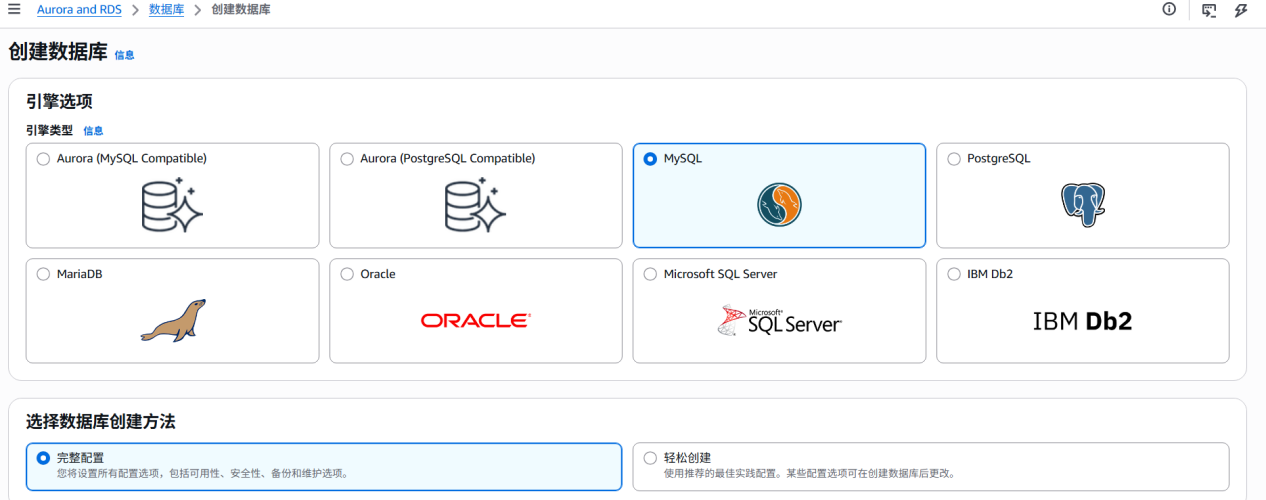
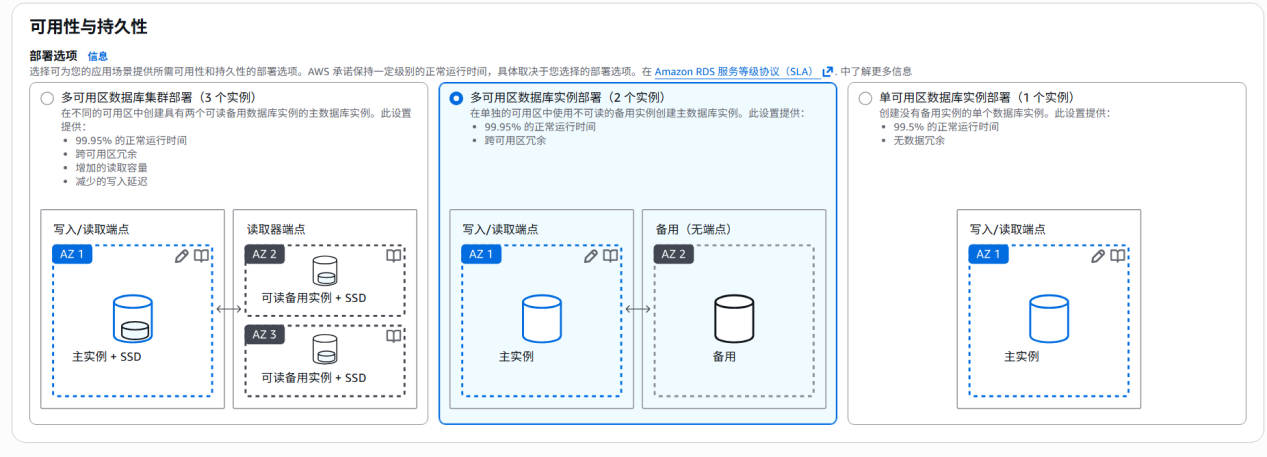
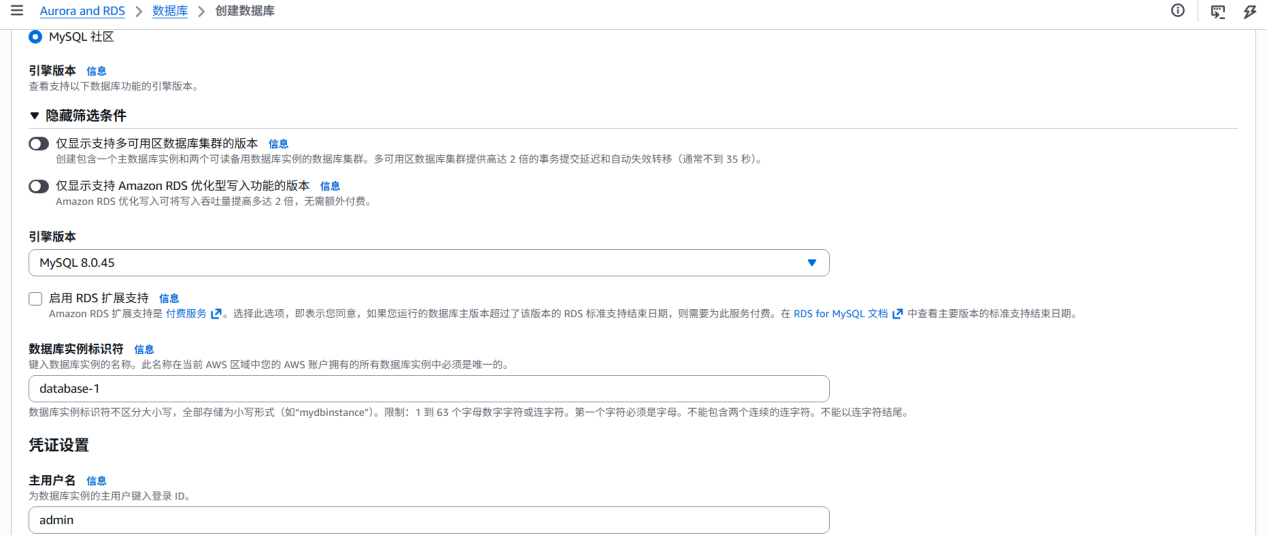
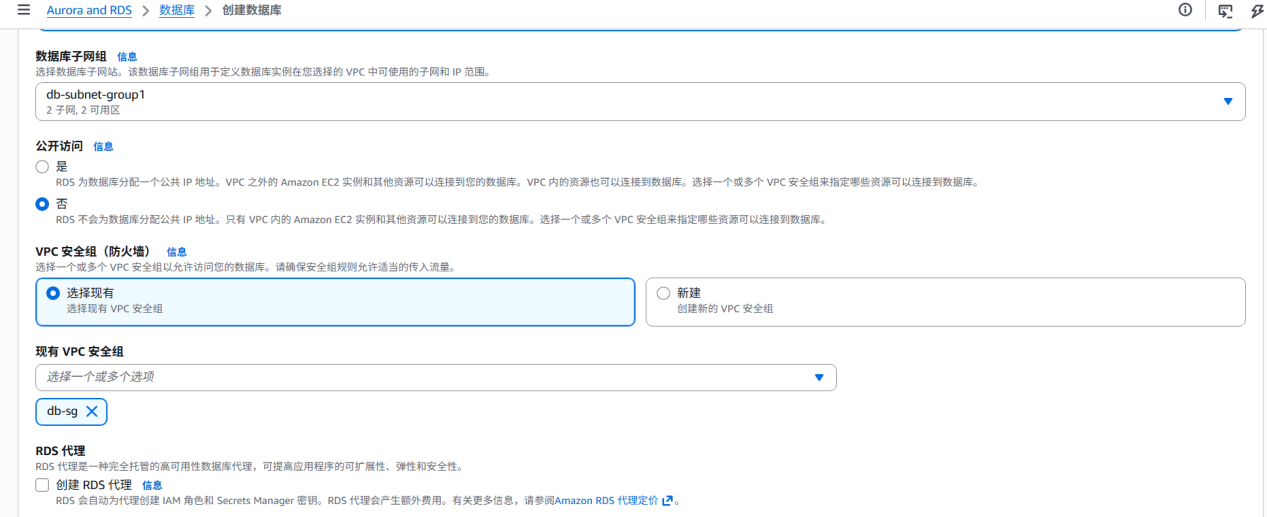
8. 部署 RDS
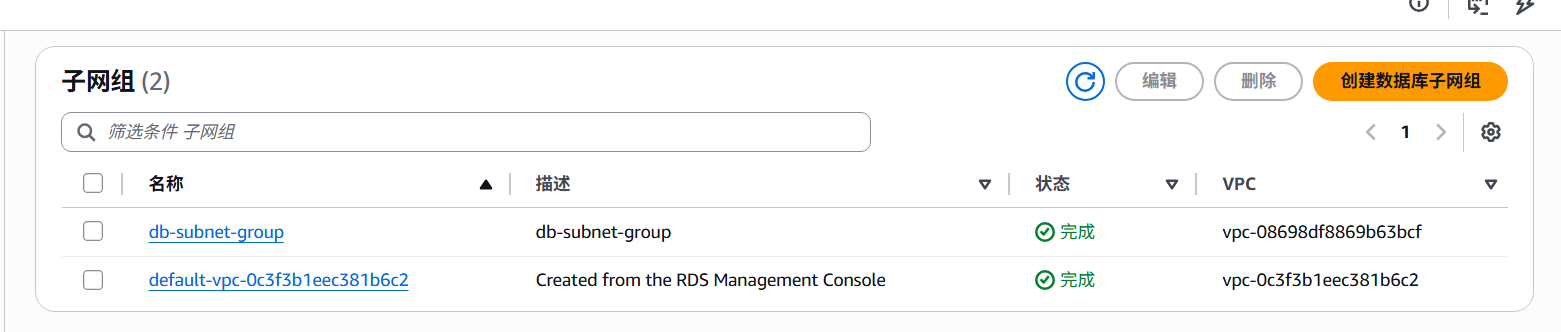
RDS 放在较早阶段完成,主要原因是创建耗时较长,且应用层后续会直接依赖数据库。顺序如下:
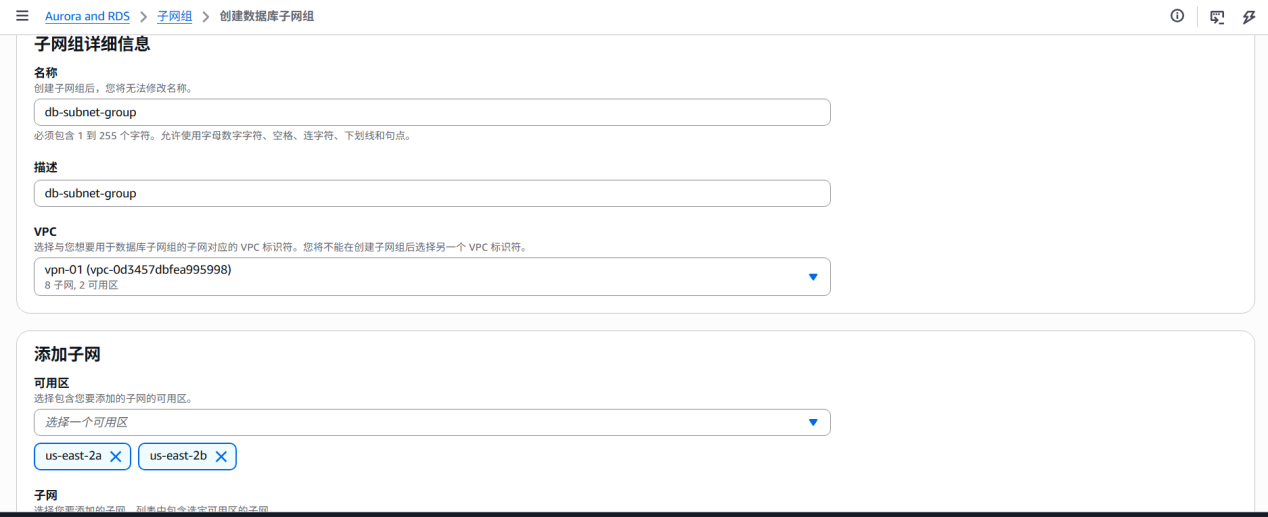
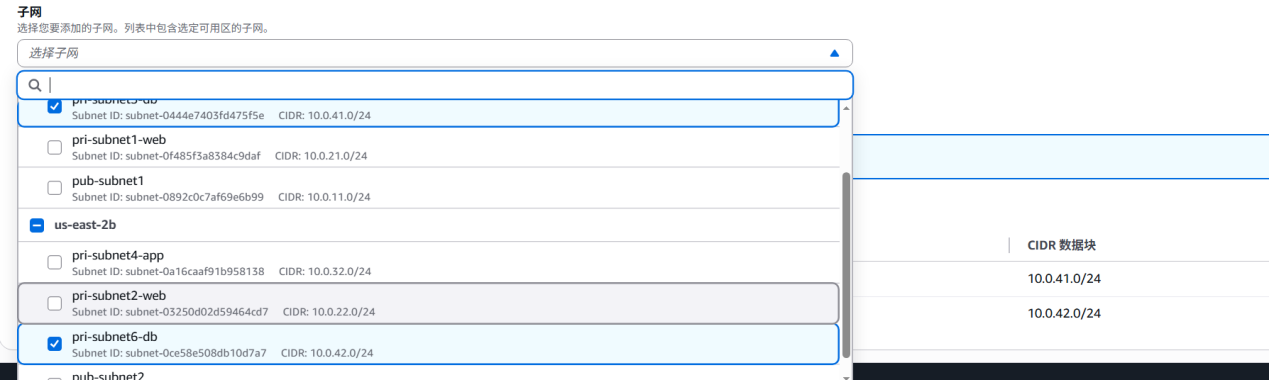
- 先建数据库子网组。
- 再建 RDS 实例。
- 最后建数据库。
数据库部署在私网最深层,不提供公网暴露面,用于收敛访问边界。
9. 创建 Web 和 App 实例
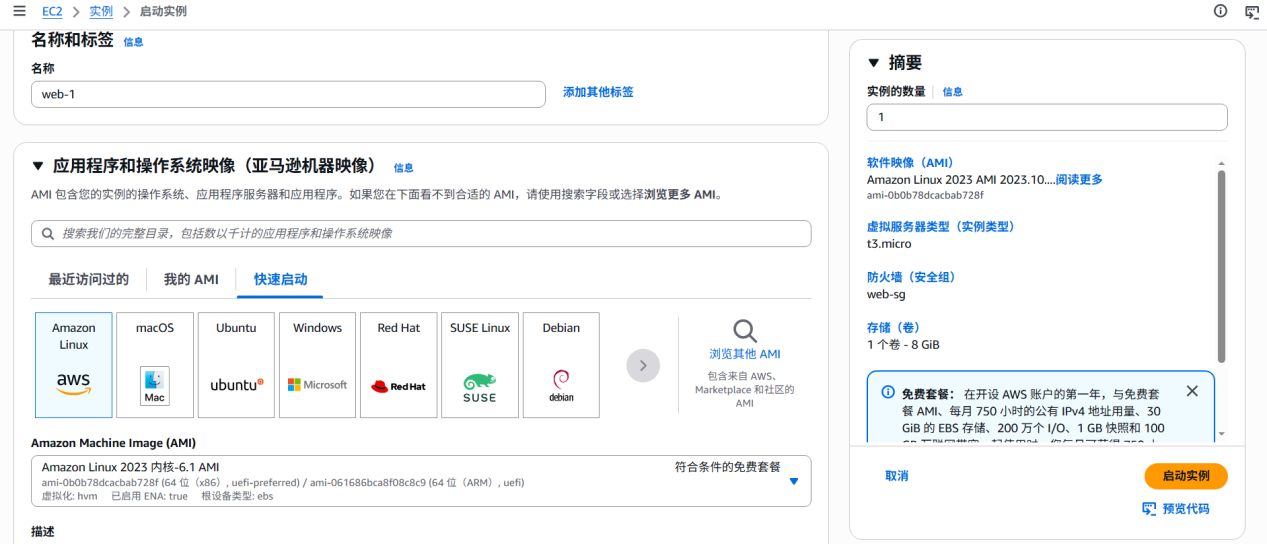
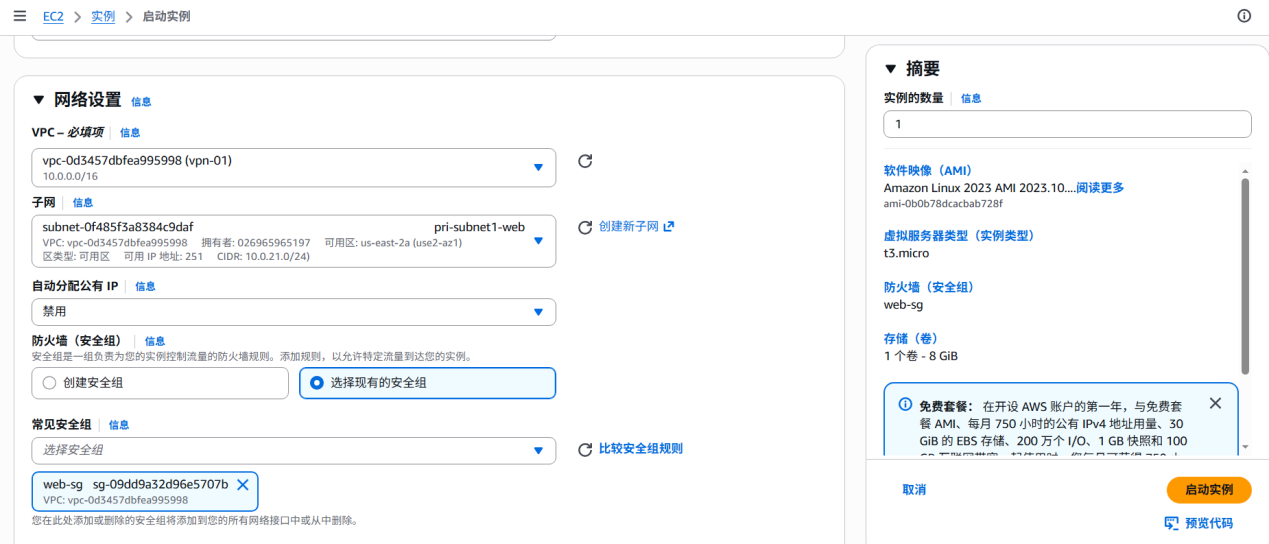
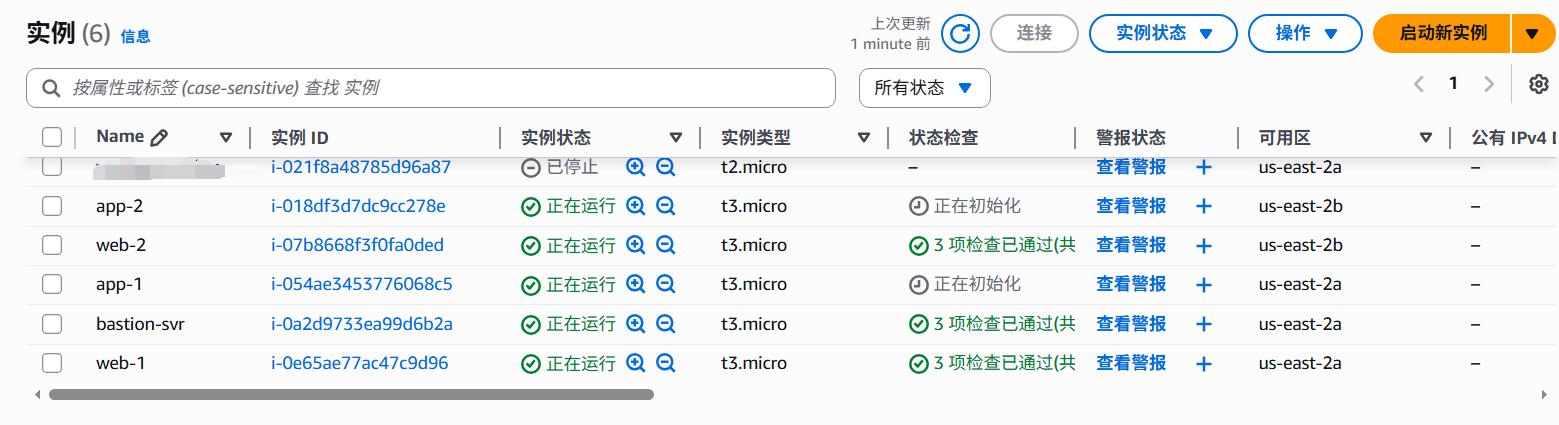
接着创建 Web 和 App 实例。这里需要重点确认实例所在可用区和挂载的安全组是否与网络分层一致。双 AZ 部署不仅是实例数量增加,更要求资源放置关系正确。
10. 部署外网负载均衡器
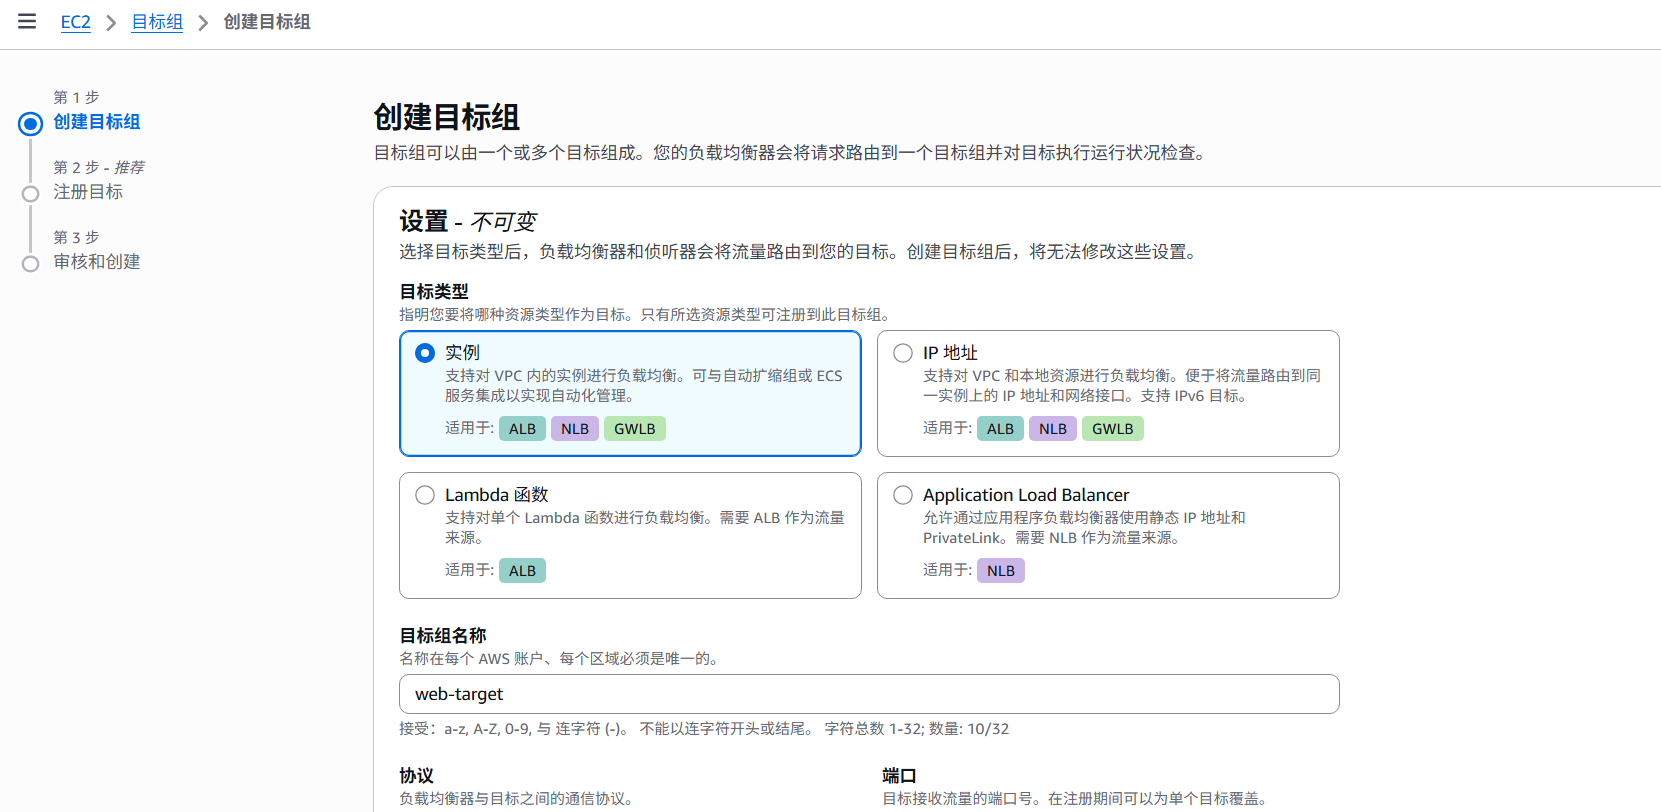
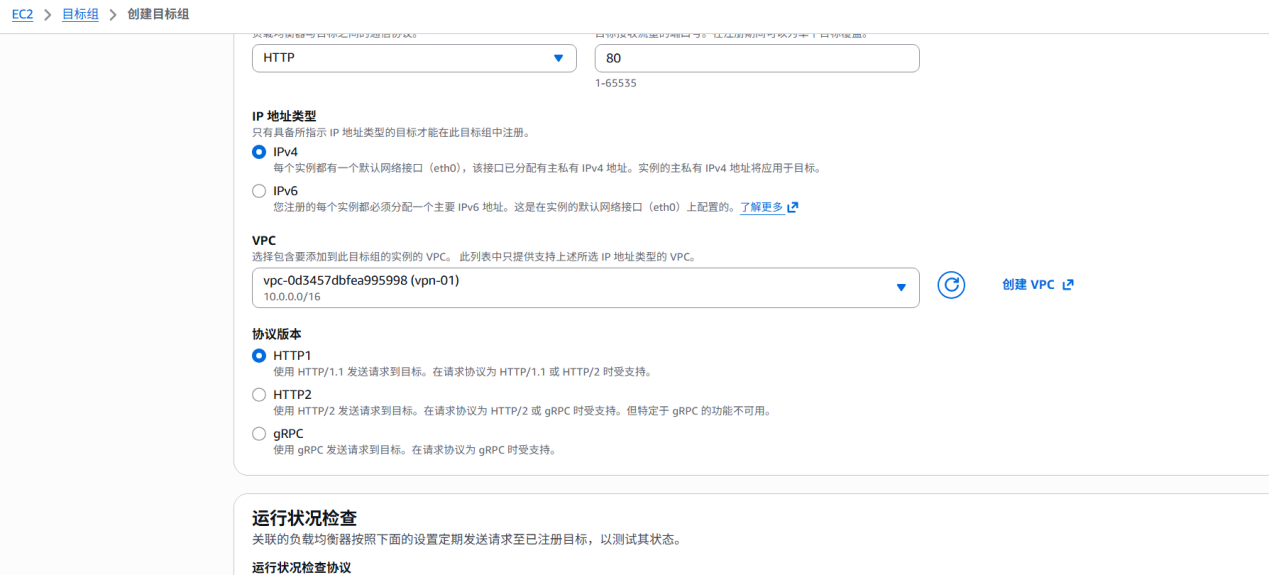
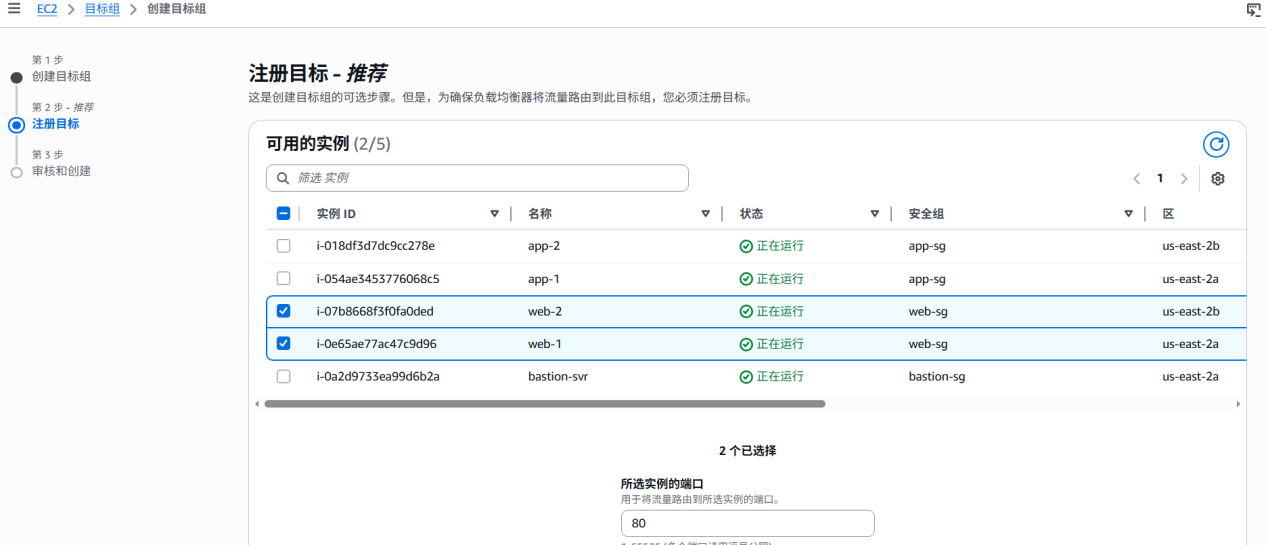
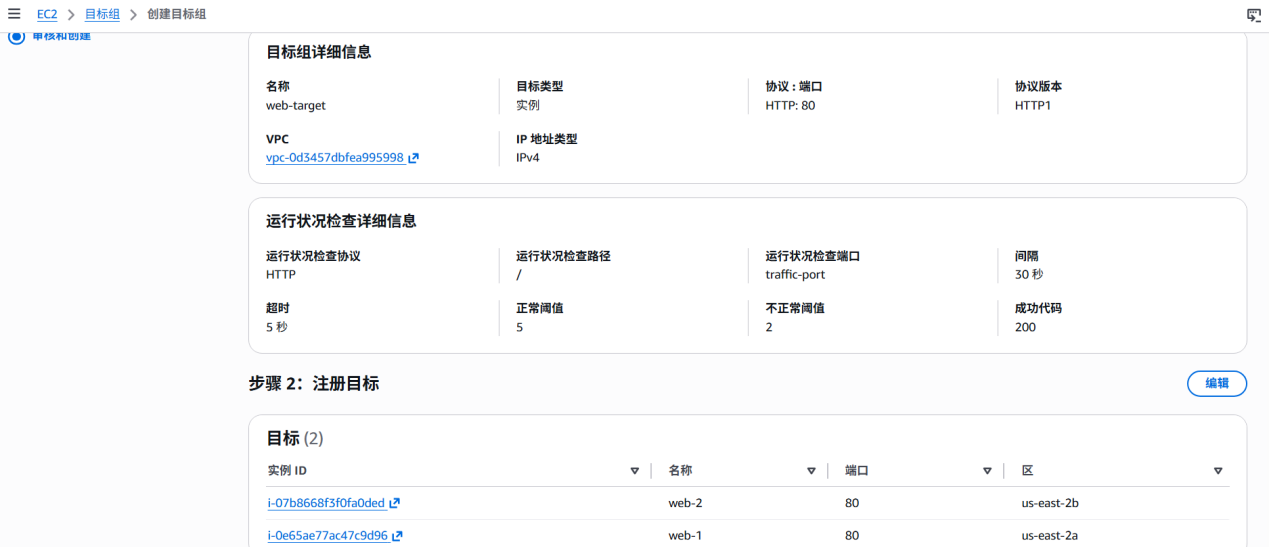
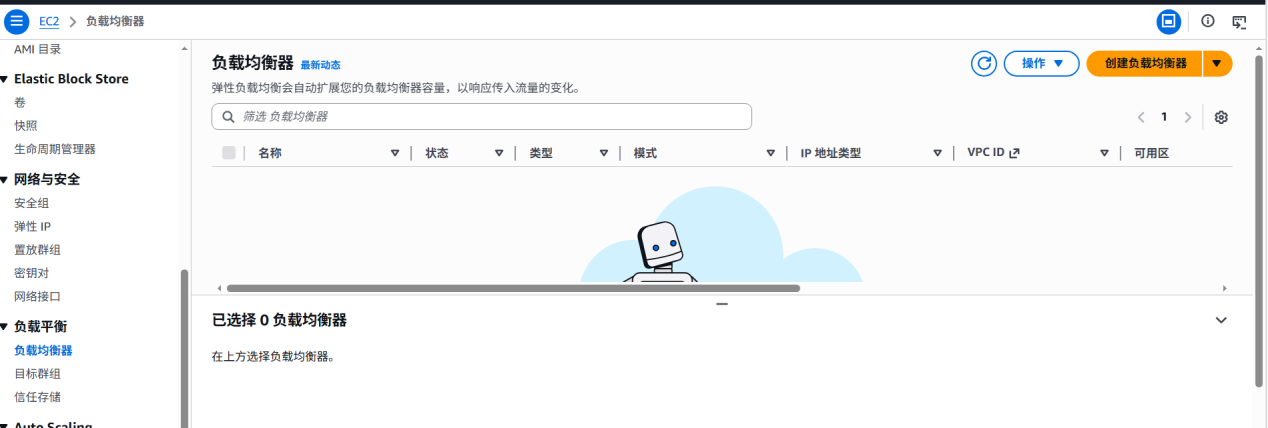
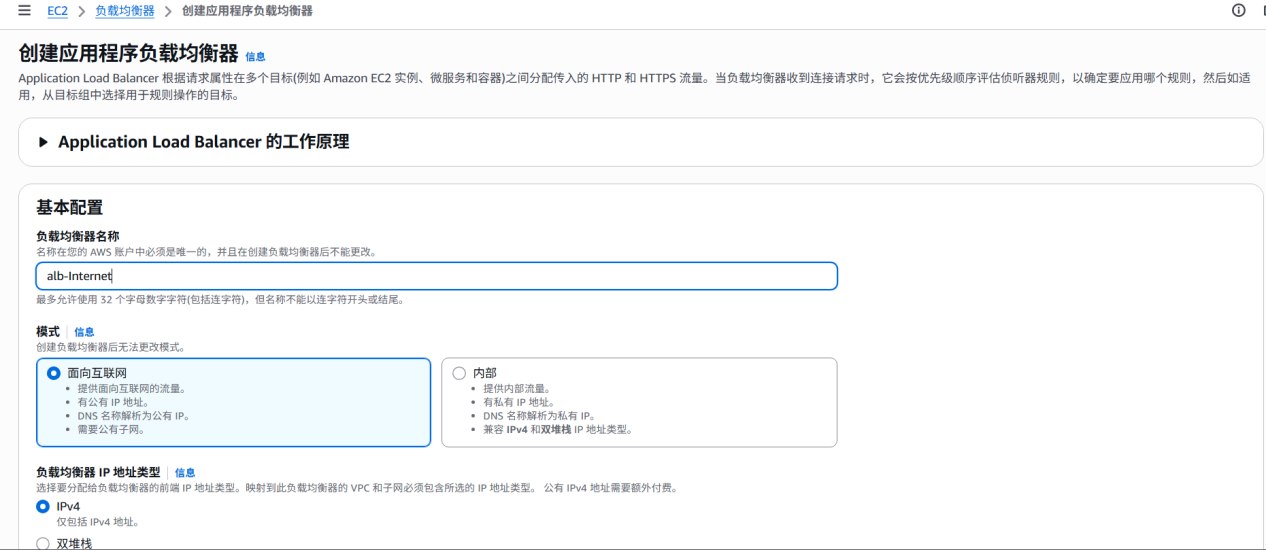
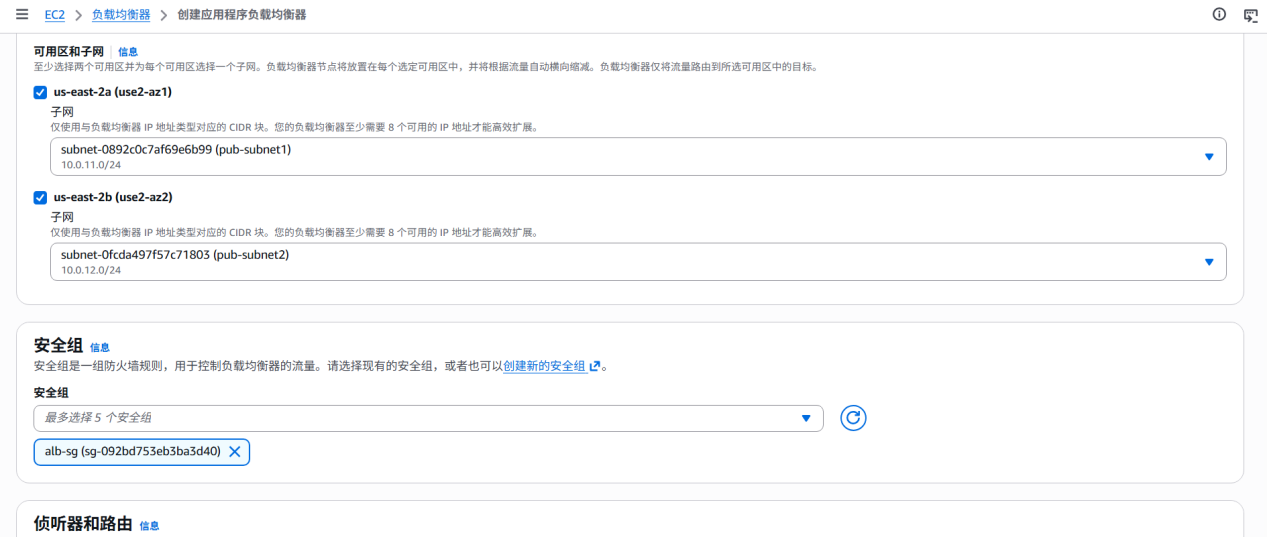
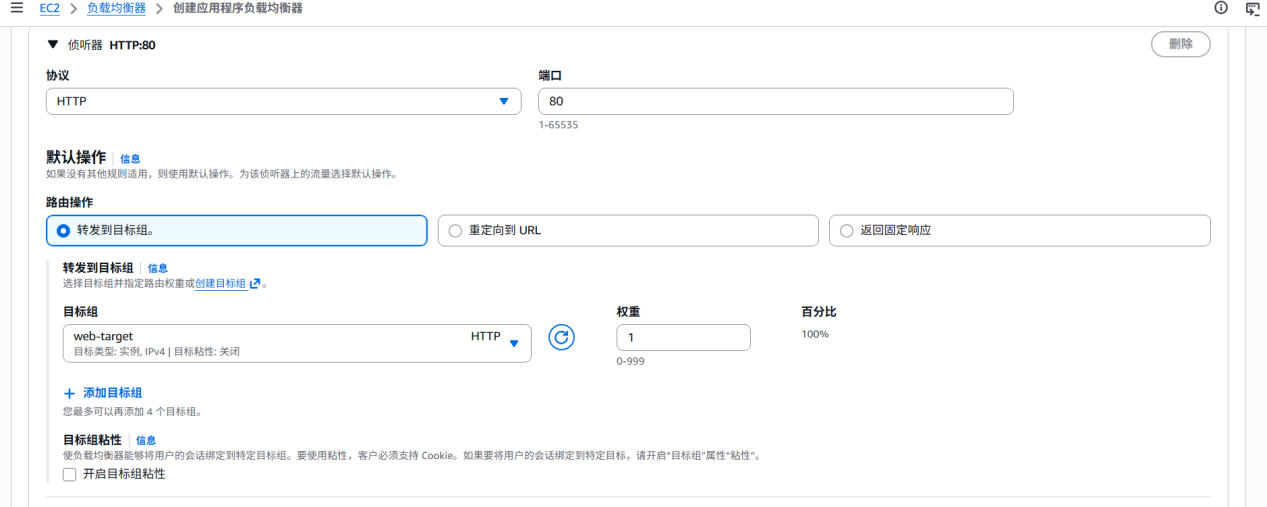
外网 ALB 是整条访问链的入口。先创建Web 目标组,并将 web-1 和 web-2 加入目标组。再创建外网 ALB,再选择 pub-subnet1 和 pub-subnet2,并绑定 alb-sg。这样可以将公网入口与后端实例解耦,便于后续扩展。
创建目标组:
创建 ALB:
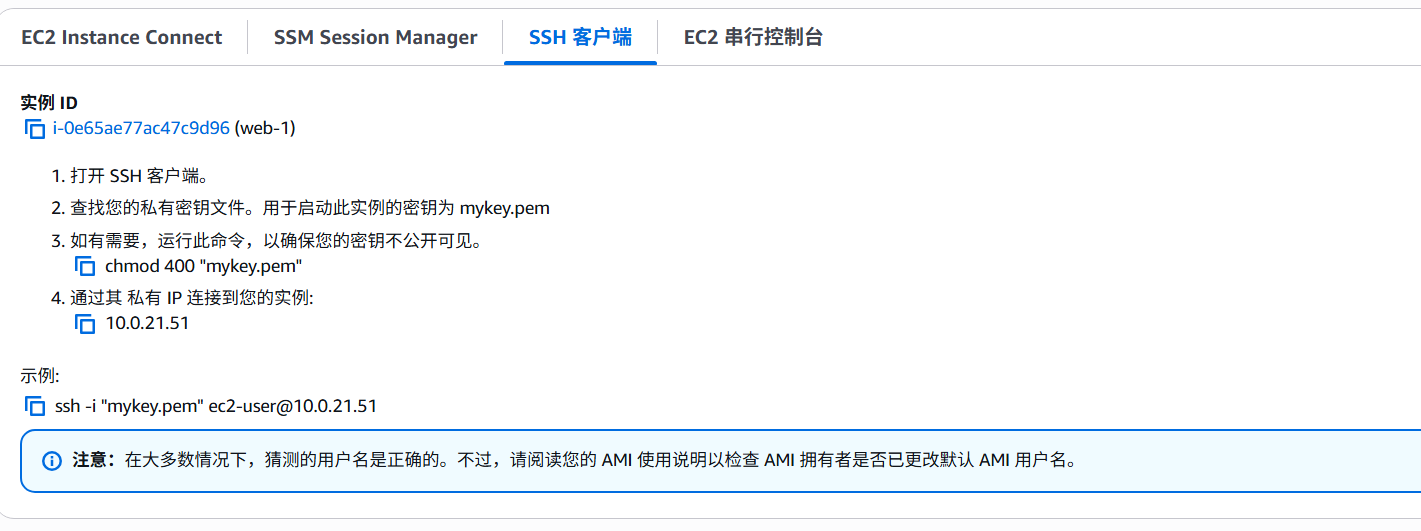
11. 通过 Bastion跳板机 进测试环境,配置 Web 层
测试环境通过公网登录 bastion,再转入内网 Web、App、DB 节点。该方式适合实验和验证场景,生产环境更适合采用可审计、权限更细的远程管理方案。
登录 Web-1 和 Web-2 后,安装并启动 Nginx,开放 80 端口:
dnf install nginx -y
systemctl enable --now nginx
vim /usr/share/nginx/html/index.html
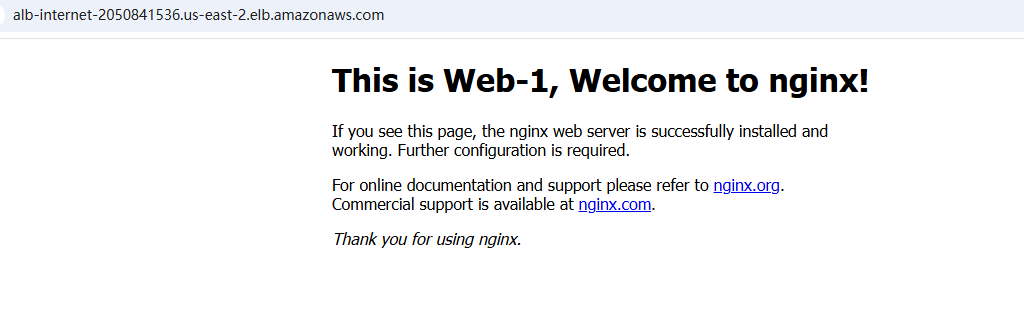
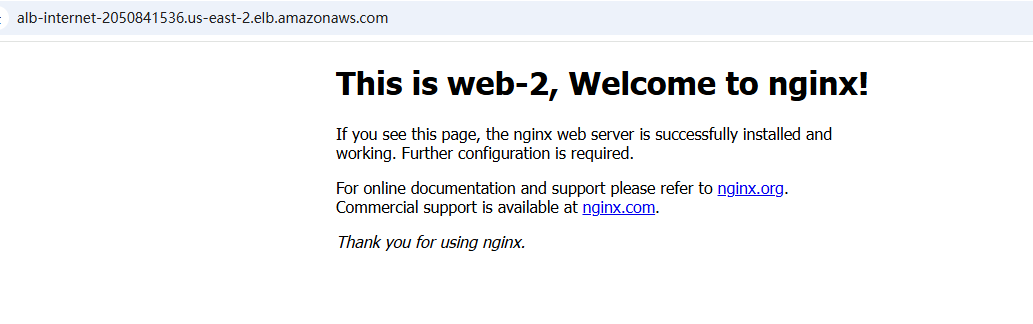
首页内容分别设置为不同标识,用于验证负载均衡轮询是否生效:
<h1>This is Web-1, Welcome to nginx!</h1>

  或

  <h1>This is Web-2, Welcome to nginx!</h1>
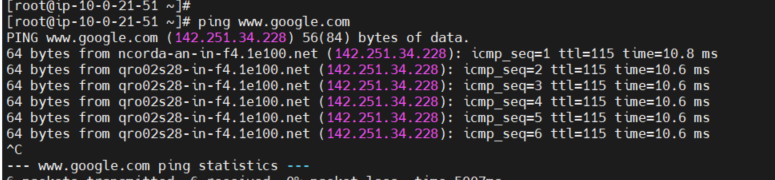
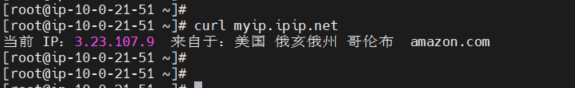
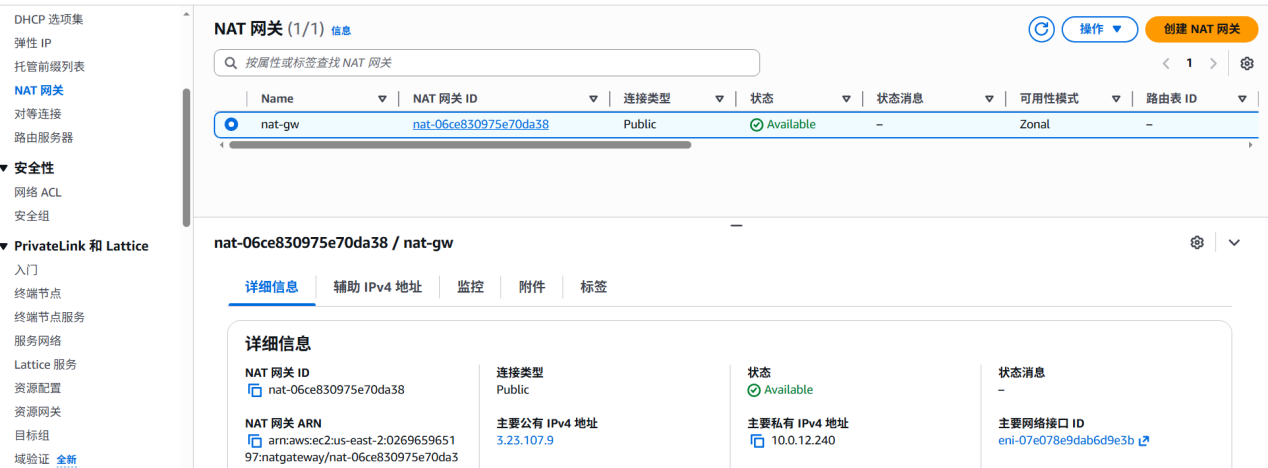
随后进行两步确认:
- 看 Web-1 的公网 IP。
- 确认它和 NAT Gateway 的公网 IP 对得上。
最后通过外网负载均衡器 DNS 进行访问测试。
ALB 的跨 AZ 机制
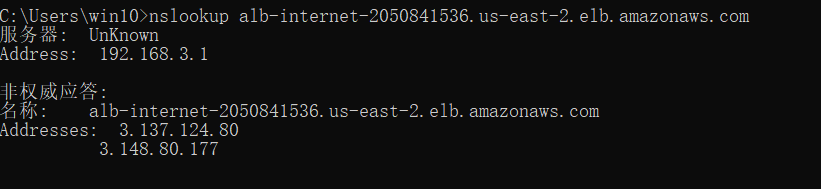
- ALB 开多个 AZ 时,AWS 会在每个 AZ 自动部署负载均衡节点。
- DNS 解析会返回这些节点的 IP。
- ALB 默认就是跨可用区负载均衡,任何一个节点都可以把请求转发到所有健康目标。
这也是入口层坚持双 AZ 部署的重要原因之一。
12. 部署内网负载均衡器
外网 ALB 负责公网入口,内网 ALB 负责 Web 到 App 的转发。这样 App 层可以保持在内网,不直接暴露在公网访问路径中。
这里的动作是:
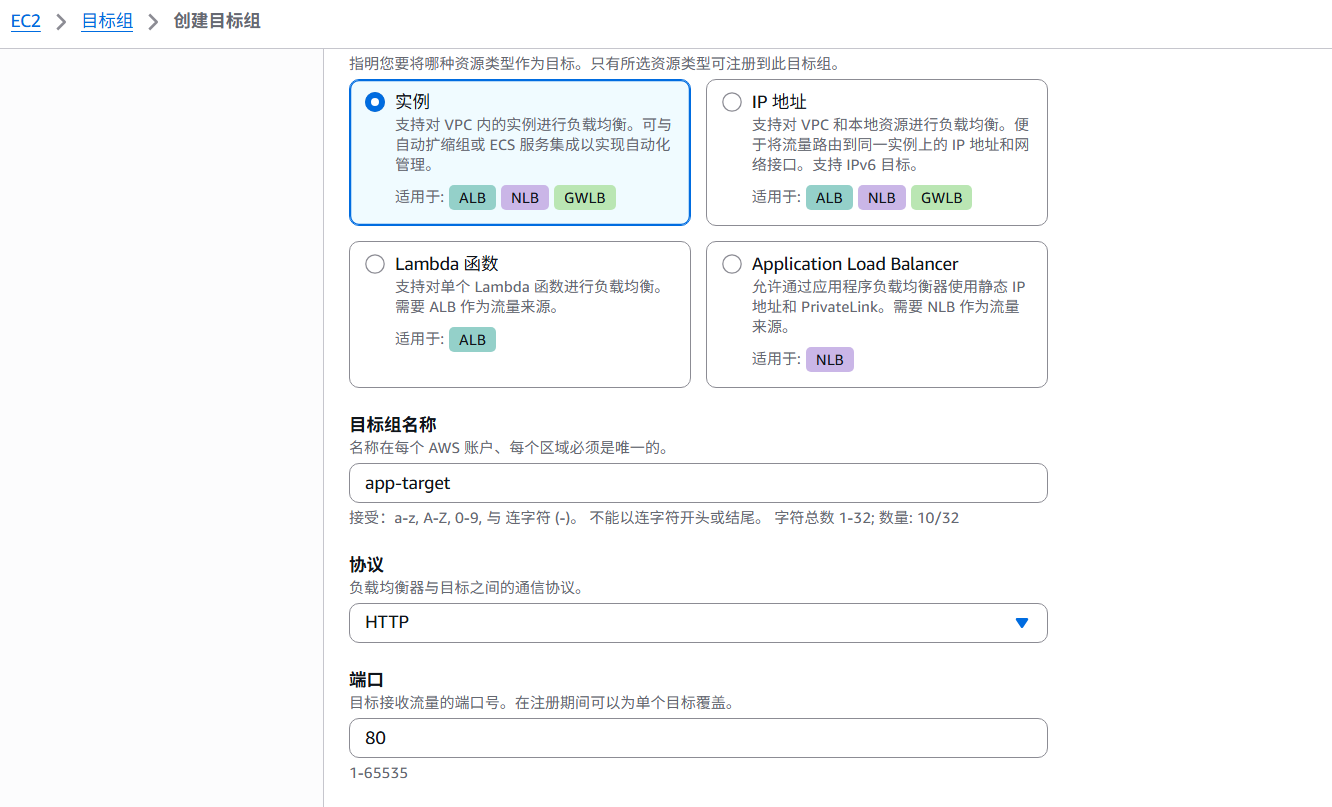
- 创建 App 目标组。
- 创建内网负载均衡器。
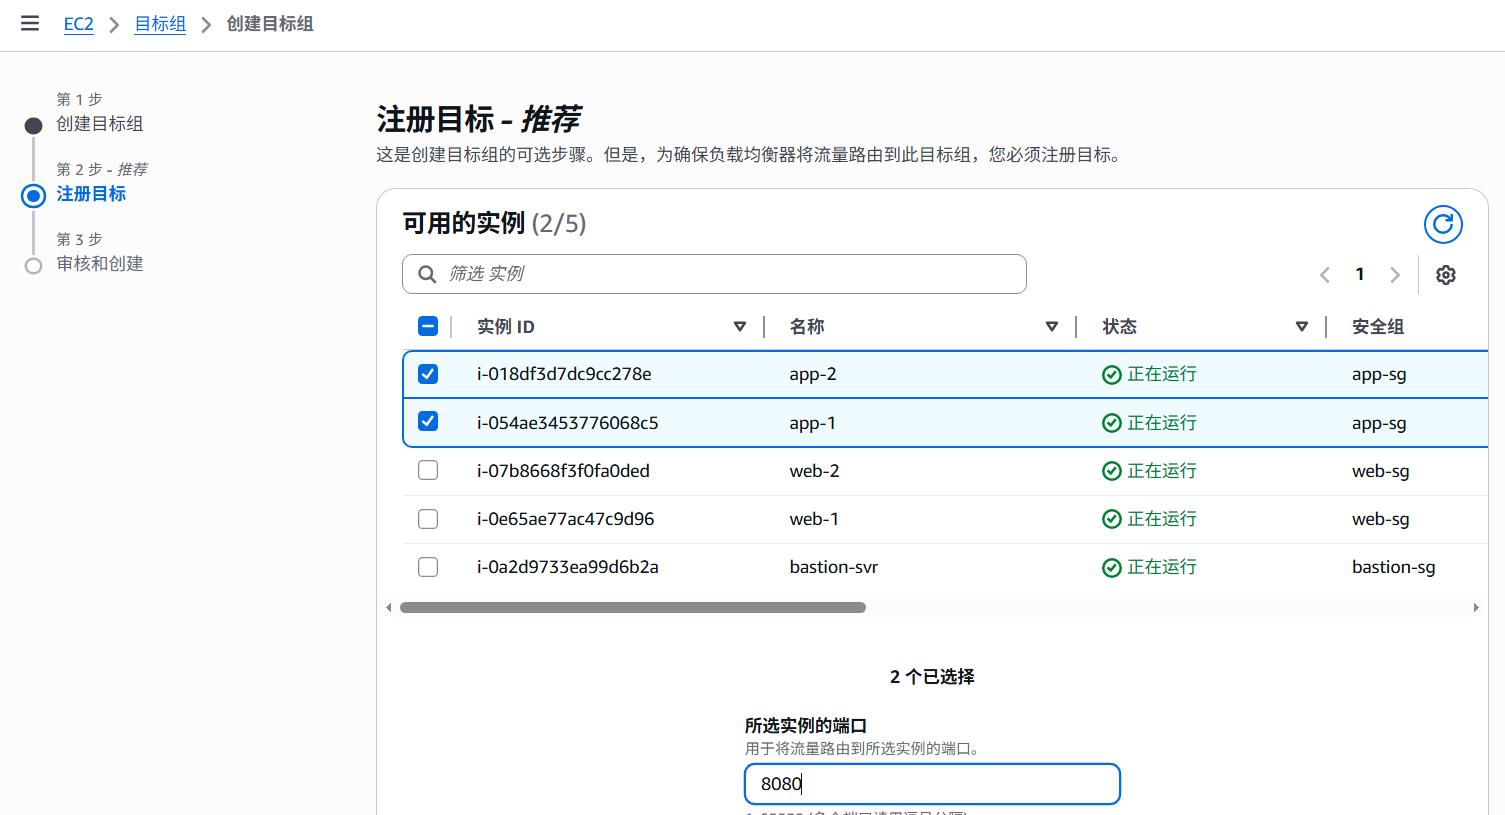
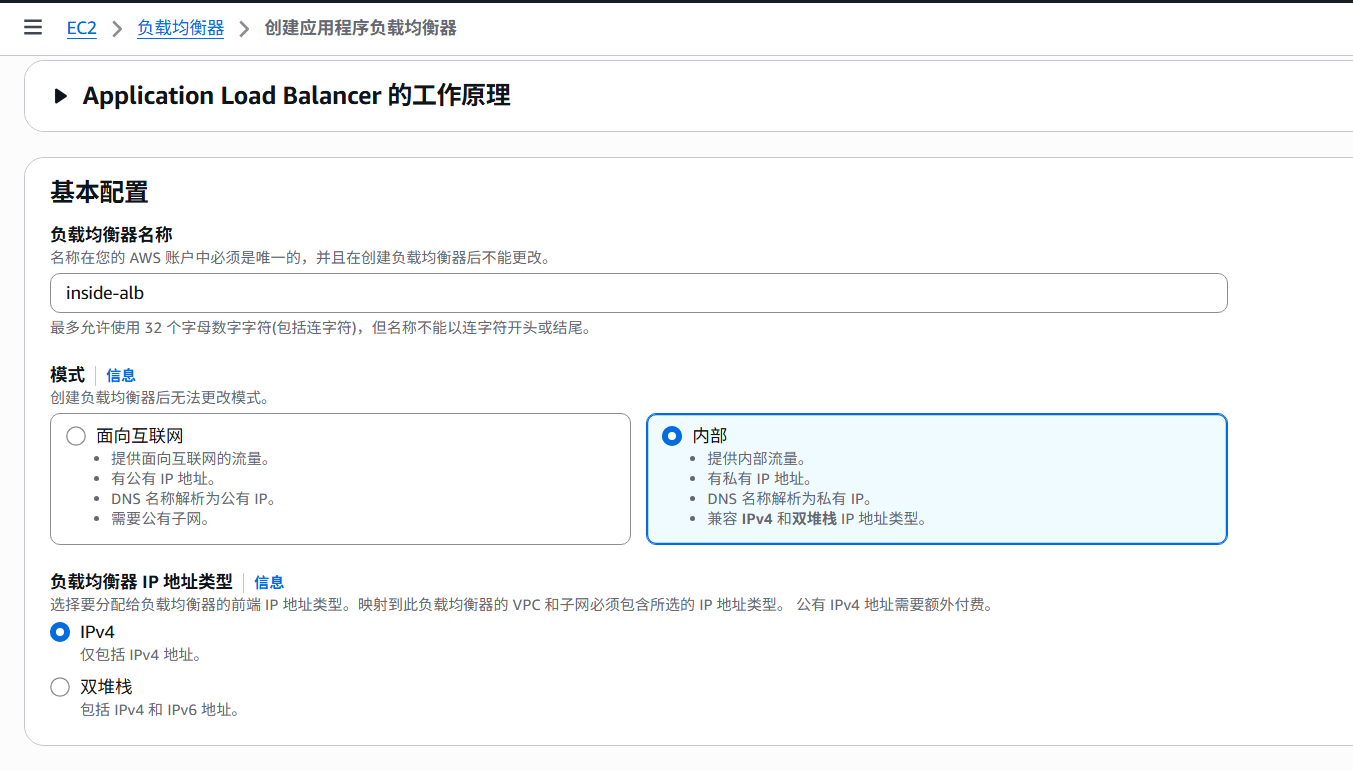
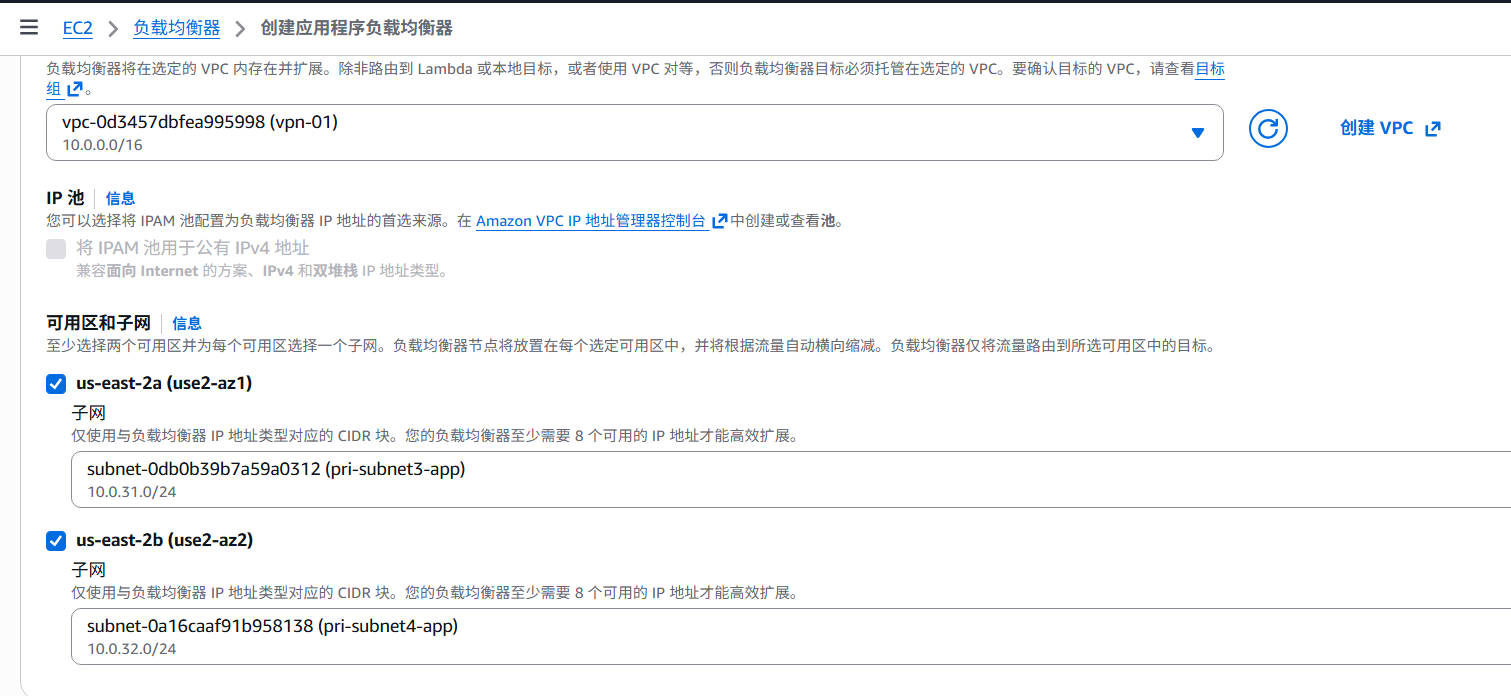
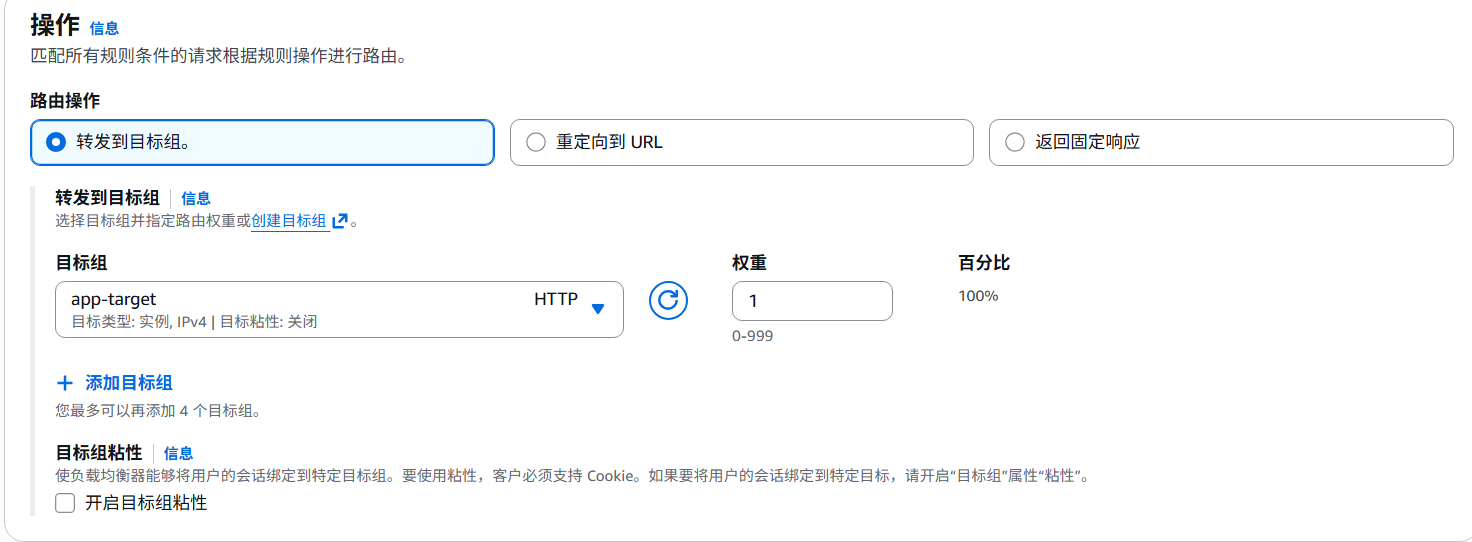
13. 配置 App 层并验证内网转发
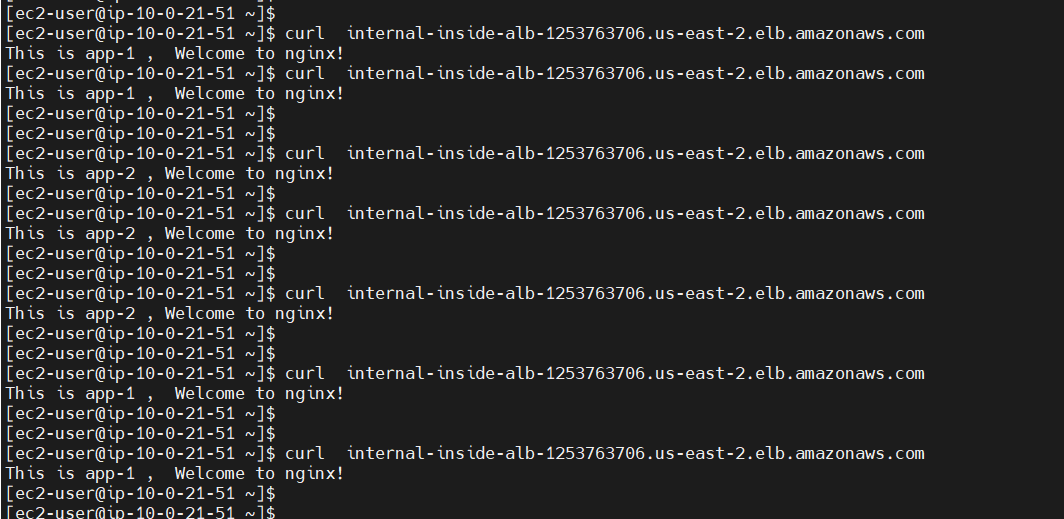
接下来在 App-1 和 App-2 上安装并配置 Nginx。之后从 Web-1、Web-2 访问内网负载均衡器 DNS名称,确认请求可以轮询到 App-1 和 App-2。
完成这一步后,Web 到 App 的内网调用链路即验证通过。
14. 在 App 层安装 MySQL 客户端,验证数据库连接
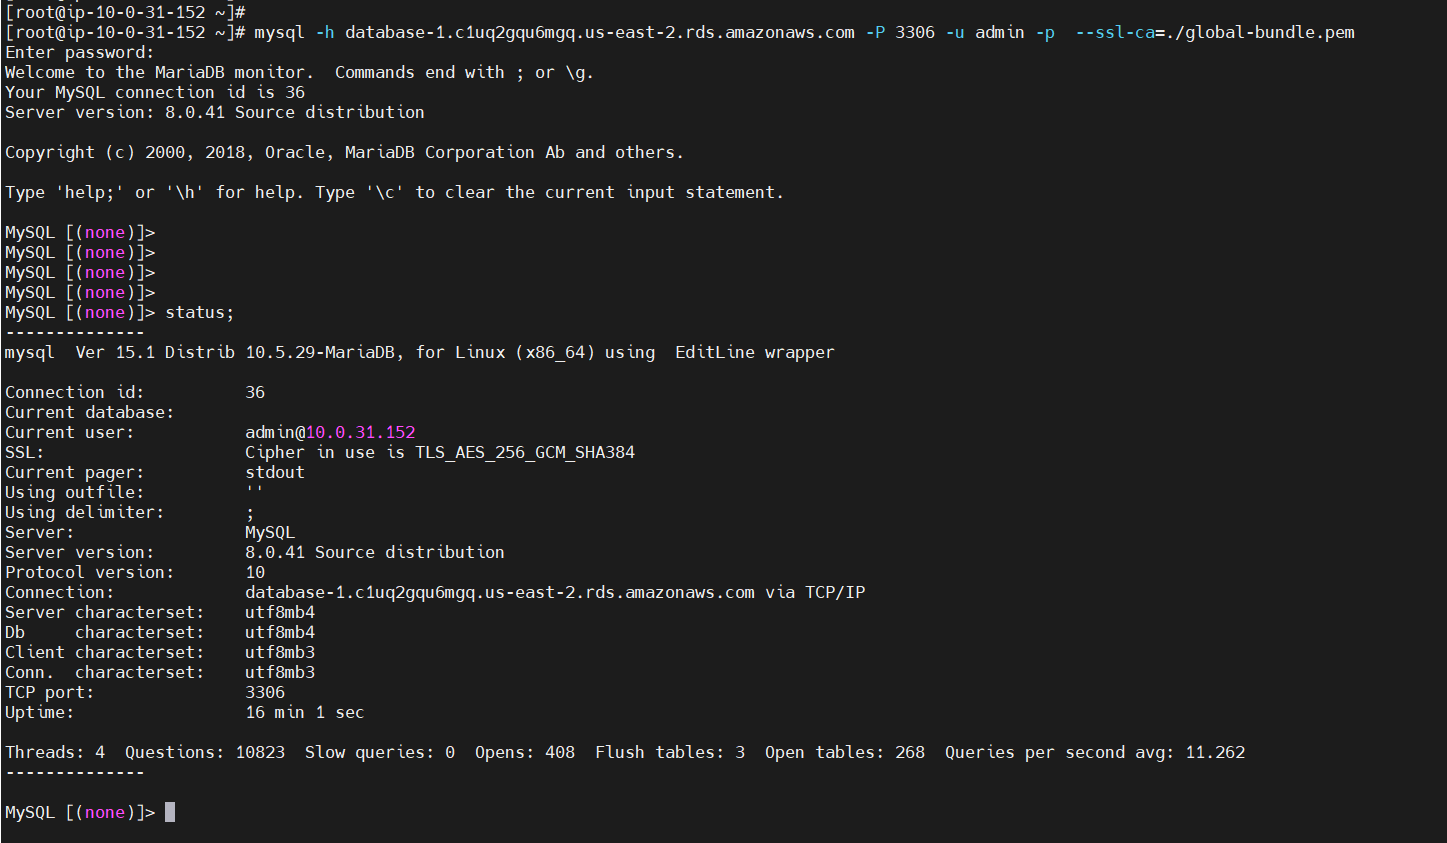
最后一步是在 App 节点安装 MySQL 客户端,并验证数据库连接:
sudo dnf install -y mariadb105完成这一步后,公网入口、Web 转发、App 服务、数据库访问四段链路全部验证完成。
设计要点:
- Web 层用于拆分接入职责与业务职责。
- 采用外网 ALB + 内网 ALB,用于保持 App 层内网化。
- Web/App 通过 NAT 出网,用于减少公网暴露面。
- 坚持双 AZ 部署,用于降低入口、计算、数据库层的单点风险。
- 数据库放在最深层,用于进一步收敛访问边界。
 ixdongqing